名誉教授のアカウントに不正アクセス、御本人の申し出により二要素認証除外&簡単なパスワード(しかも使い回し) | ScanNetSecurity
2026.11.18(水)

名誉教授のアカウントに不正アクセス、御本人の申し出により二要素認証除外&簡単なパスワード(しかも使い回し)

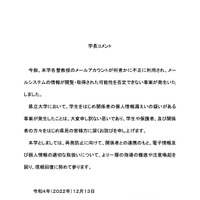
 公立大学法人熊本県立大学は12月13日、熊本県立大学メールアカウントの不正利用について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 5 枚 拡大写真

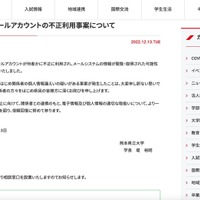
 公立大学法人熊本県立大学は12月13日、熊本県立大学メールアカウントの不正利用について発表した。

 これは同学名誉教授のメールアカウントが何者かに不正に利用され、メールシステムの情報が閲覧・取得された可能性が判明したというもの。名誉教授から12月7日に、送信した覚えのないメールが多数返っている旨の連絡が同学にあり発覚した。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

    マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

ランキングをもっと見る
PageTop