株式会社静岡銀行は2月25日、同行を騙った不審な電子メールが不特定多数の顧客へ送信されていることが確認されていることから、重要なお知らせとして「当行を騙った不審な電子メールについて」を発表し、注意喚起を行っている。
不審な電子メールは、「犯罪収益移転防止法に基づきお取引を行う目的を確認する」という理由で、同行のホームページを精巧に模したフィッシングサイトに誘導する。誘導先のページで口座番号や暗証番号、インターネットバンキングのログインID、パスワード等を入力すると、内容が詐取される可能性がある。
同行では、過去に取引目的の確認をお願いする電子メールを送信していたが、現在は実施していない。
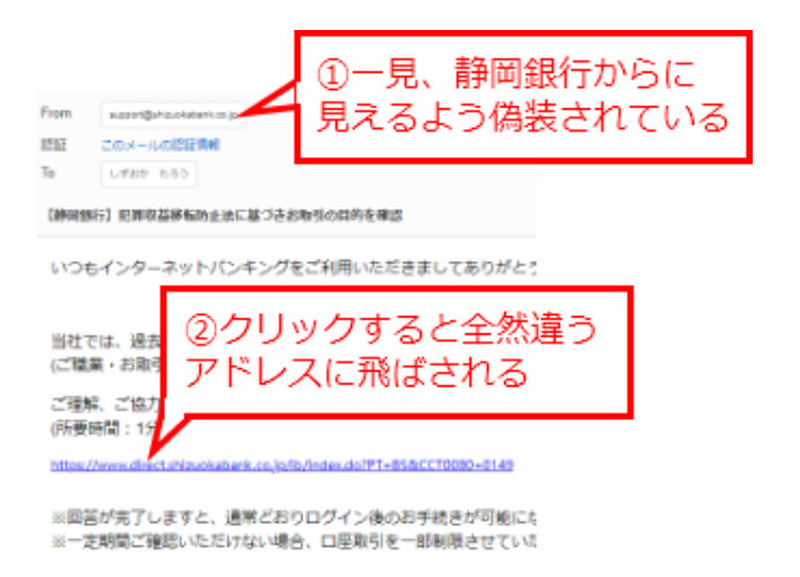
注意喚起では、電子メールで確認された偽装のポイントを紹介している。一つは、送信元メールアドレスの偽装。「@shizuokabank.co.jp」「@shizugin.net」などにドメイン名を偽装しているため、ドメイン名では真偽の判別がつかない。
もう一つは、メール本文に記載されたリンク先のURLの偽装。一見すると静岡銀行ホームページのように見えるが、クリックすると別のサイトに誘導されてしまう。これらのことから、メール本文のアドレスではなく、ブラウザに表示されているアドレス(アドレスバー)にて正当なアドレスかどうか確認するよう呼びかけている。
さらに「ご利用に際してのお願い」として、同行が電子メールやSMS(ショートメッセージサービス)を使用して、インターネットバンキングのログインIDやパスワード等の入力を求めるサイトへ誘導することはないこと、インターネットバンキングには、同行ホームページまたは登録済のお気に入りからアクセスすること、OS、ウイルス対策ソフトは最新版にアップデートしておくことを挙げている。