神奈川銀行を騙るフィッシング、メール文面を公開し注意喚起 | ScanNetSecurity
2026.09.18(金)

神奈川銀行を騙るフィッシング、メール文面を公開し注意喚起

フィッシング対策協議会は、神奈川銀行を騙るフィッシングの報告を受けているとして、注意喚起を発表した。標的となった神奈川銀行も注意喚起を発表している。

脆弱性と脅威 脅威動向
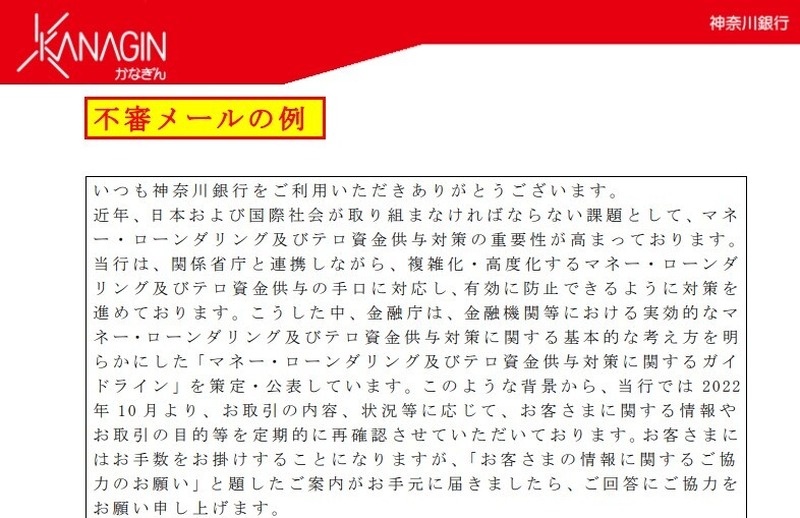
神奈川銀行が公開したフィッシングメールの文面(https://www.kanagawabank.co.jp/pdf/fushin_mail.pdf)
神奈川銀行が公開したフィッシングメールの文面(https://www.kanagawabank.co.jp/pdf/fushin_mail.pdf) 全 1 枚 拡大写真

 フィッシング対策協議会は3月6日、神奈川銀行を騙るフィッシングの報告を受けているとして、注意喚起を発表した。標的となった神奈川銀行も、3月3日に注意喚起を発表している。

 確認されたフィッシングメールの件名は「【神奈川銀行】お客様情報に関するご協力のお願い」で、これ以外の件名も使われている可能性がある。メールの本文は、取引の内容、状況等に応じて、お客さまに関する情報や取引の目的等を定期的に再確認するとして、リンク先で回答を求めるものとなっている。

 確認されたフィッシングサイトのURLは次の通り。

https://kangawab●●●●.com/
 (●は伏せ字)

 3月6日10時00分の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中している。また、類似のフィッシングサイトが公開される可能性があるため、このようなフィッシングサイトにて、ログイン ID、ログインパスワード等を絶対に入力しないよう、引き続き注意を呼びかけている。
《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop