北京の AI 規制 検閲 21ヶ条 | ScanNetSecurity
2026.11.12(木)

北京の AI 規制 検閲 21ヶ条

大衆に向けてサービスを提供するために AI を使用している事業者は、サービス開始前にセキュリティ評価を実施することが必須となる。これらのサービスプロバイダは結果について、また個人情報や知的財産権のあらゆる漏洩について、その責任を負うことになる。

国際 TheRegister
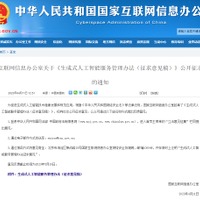
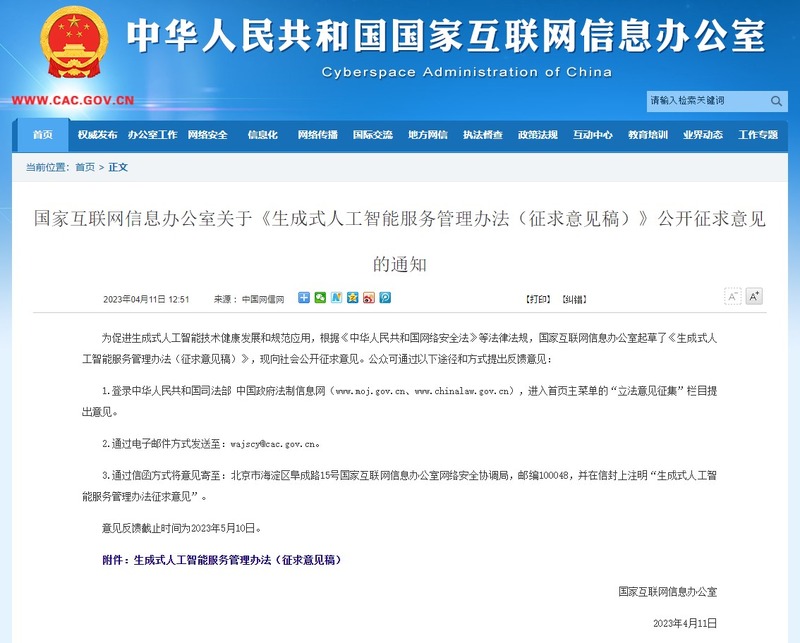
www.cac.gov.cn
www.cac.gov.cn 全 1 枚 拡大写真

 中国のハイテク大手が ChatGPT の複製モデルを展開する中、北京は、生成AIチャットボットの研究、開発、使用に関する規制案を発表した。だが、このツールが社会主義の理想に合致できるか否かについての答えは、何も提示されていない。

 中国サイバースペース管理局(CAC)は、この規則草案を「生成系人工知能サービスのための管理措置(Administrative Measures for Generative Artificial Intelligence Services)」と大仰に名付けて昨日(編集部註:4 月 11 日)発表した。これには、AI によって生成されるコンテンツには「社会主義の中核的価値を反映させ、国家権力の転覆や社会主義制度の転覆、国家分裂の扇動を含んではならない」とする 21 条が詳述されている。

 また同文書は、テロリズム、過激主義、民族憎悪、差別の助長を断固として禁止することも示している。暴力、わいせつおよびポルノ情報、虚偽情報、そして経済や社会の秩序を乱す可能性のあるコンテンツも禁止となっている。

 この規則は、AI ツールの設計者に対し、トレーニングデータの慎重な選択、アルゴリズム設計やその他の最適化を通じて、人種、民族、信条、国、地域、ジェンダー、年齢、職業に基づく差別防止の責任を課している。

 ユーザーは実名で登録しなければならない。そして、生成 AI サービスの提供者、または他者が提供するそうしたサービスの支援者は、ボットが生成するコンテンツの制作者とみなされる。この制作者は、関連するプライバシー対策について責任を負うことになり、これには個人情報に関するものも含まれる。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  4. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop