「TECH+」開催セミナー参加登録者1,210名の個人情報漏えい、検索エンジン経由で約990日間 第三者が閲覧可能に | ScanNetSecurity
2026.11.19(木)

「TECH+」開催セミナー参加登録者1,210名の個人情報漏えい、検索エンジン経由で約990日間 第三者が閲覧可能に

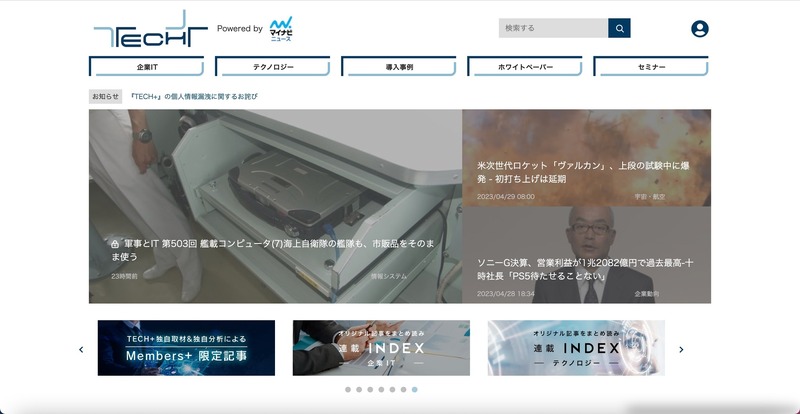
 株式会社マイナビは4月26日、同社が運営するIT・テクノロジー情報サイト「TECH+(テックプラス)」での個人情報漏えいについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 株式会社マイナビは4月26日、同社が運営するIT・テクノロジー情報サイト「TECH+(テックプラス)」での個人情報漏えいについて発表した。

 これはTECH+が、顧客企業及び営業代理店に提供した企画提案資料の中に、過去に実施したセミナーの参加登録者の個人情報を含むデータを使用して作成されたものがあり、一定の操作を行うことで元のファイルの情報を閲覧可能であったことが判明したというもの。該当資料はCRMシステムを使用して営業代理店に提供していたが、設定誤りにより検索エンジンを介して第三者が閲覧可能な状態にあったという。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop