ヤバいデモで会場沸かす ~ SMS で 2FA 迂回する「Smishsmash」 | ScanNetSecurity
2026.11.10(火)

ヤバいデモで会場沸かす ~ SMS で 2FA 迂回する「Smishsmash」

 「Smishsmash」とは、SMSを利用した2FAをバイパスする攻撃手法のこと。セキュリティの専門家でありハッカーでもあるトーマス・オロフソン氏、マイケル・ビストロム氏が命名した。

研修・セミナー・カンファレンス セミナー・イベント
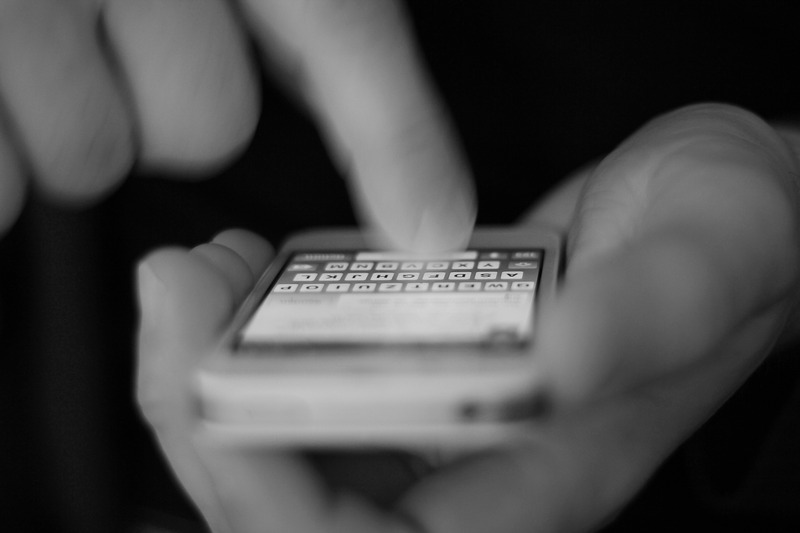
(イメージ画像)
(イメージ画像) 全 14 枚 拡大写真

 「Smishsmash」とは、SMS を利用した 2FA をバイパスする攻撃手法のこと。セキュリティの専門家でありハッカーでもあるトーマス・オロフソン氏、マイケル・ビストロム氏が命名した。

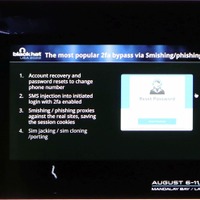
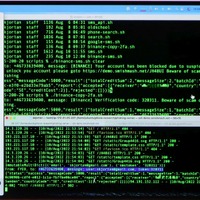
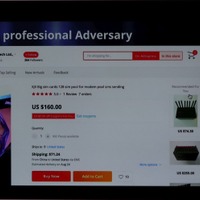
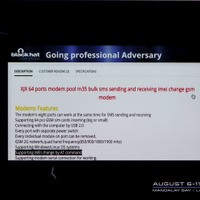
 OSINT による標的のアカウント情報や電話番号によって、スミッシング(スマートフォンの SMS を利用したフィッシング)を行う攻撃のことだ。攻撃にはバーナーフォン(通信会社が通信記録を解析しても足がつきにくい使い捨て端末)が用いられる。

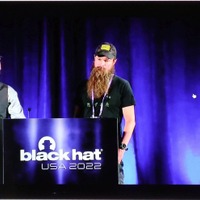
 昨夏開催された BlackHat USA 2022 で、トーマスとマイケルによる Smishsmash の攻撃デモが実演されるセッションがあった。BlackHat の Breifingsは、DEFCON よりもフォーマルなものが多くモデレートされているが、BlackHat でもハッキングデモの発表は行われる。このふたりの講演がまさにそれだった。

■SMSの2FAは終わった

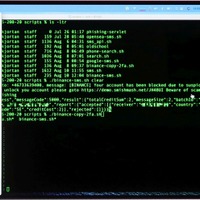
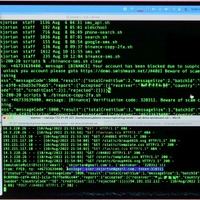
 プレゼンでは、トークのメインはトーマスが担う。インテルオタクでプロセッサを集めるのが趣味というマイケルは主にハッキングデモ担当だ。マイケルはバーナーフォンとしてソニーエリクソンの古い端末とノキア N900 をデモのために用意した。ハッキングに愛用していた人も多いのではないだろうか。現在は入手困難な端末だが「安心してほしい。本日のデモは最新のスマートフォンでも問題なく機能する」とはトーマスの弁だ。彼のトークは続く。

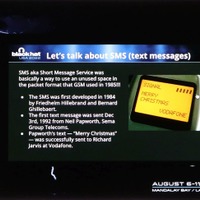
 「たぶんみんなは面倒な話は聞きたくないだろう。今回の発表をわかりやすく言うと、“SMS による 2FA 認証は終わった” ということだ。もちろん SMS の詐称は造作もないことはみんなも知っている。だが、スミッシングはいまでも有効なんだ。
《中尾 真二( Shinji Nakao )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  2. 消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

    消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

  3. 対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付

    対象は18歳以上の未就労学生 ~ NRIセキュアがCTF「SANS NetWars」開催 11月13日まで参加受付

  4. SHIRASAGI に複数の脆弱性

    SHIRASAGI に複数の脆弱性

  5. 英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告

    英政府機関、2028年までに重要インフラへのランサムウェア攻撃で AI 搭載マルウェアが使われる可能性が「非常に高い」と警告

ランキングをもっと見る
PageTop