サプライチェーン攻撃で GitHub が汚染されたら | ScanNetSecurity
2026.09.14(月)

サプライチェーン攻撃で GitHub が汚染されたら

一口にサプライチェーン攻撃といっても、それが指す攻撃の種類、目的、アタックサーフェスは複数のパターンが考えられる。関連報道を見ているとき、「これはどのレベルのサプライチェーンを指しているのか」と気になることがある。

研修・セミナー・カンファレンス セミナー・イベント
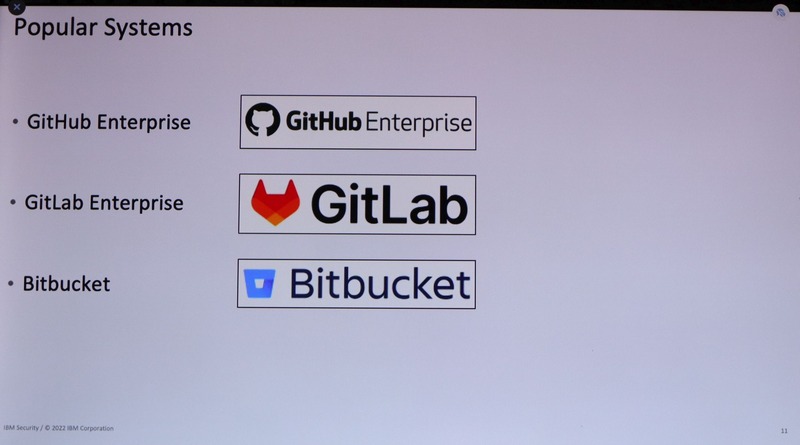
主要ソースコード管理システム
主要ソースコード管理システム 全 4 枚 拡大写真

 一口にサプライチェーン攻撃といっても、それが指す攻撃の種類、目的、アタックサーフェスは複数のパターンが考えられる。関連報道を見ているとき「これはどのレベルのサプライチェーンを指しているのか」と気になることがある。

●製造サプライチェーンへの攻撃

 新聞などで多くみられる「サプライチェーン攻撃」は、製品の製造から流通・販売までのサプライチェーンの中で、特定の企業を狙ってサイバー攻撃を行うこととなるだろう。一般には、子会社や取引先、海外子会社など、防御の弱い拠点や企業を狙って侵入または破壊工作を行う。チェーンの一部から侵入し、本丸の親会社や政府機関に到達する。

 製造業などでは、サプライヤーや関連企業に攻撃を行いシステムや工場の生産ラインを止める。本社や親会社に直接の被害は出ないが、製造チェーンの一部が止まることで製品全体の製造や出荷を止めることができる。近年の在庫が高度に制御された製造業のサプライチェーンでは、ねじひとつが入荷しないだけで、すべてのラインが止まることがある。

 ここでのサプライチェーンはバリューチェーンとも表現できるだろう。APT のような高度に仕組まれた攻撃に利用されることもあるが、バラマキ型に近いランサムウェアがたまたま防御の弱いサプライヤーや取引先に着弾し、結果としてサプライチェーン全体に大きな被害を及ぼしたという場合もある。

●ソフトウェア開発ライフサイクルへの攻撃

 ソフトウェアに着目すると、サプライチェーン攻撃はさらにいくつかに細分化できる。ひとつは、ソフトウェアのアップデートやダウンロードサイトを汚染することで、マルウェアやマルウェアが混入されたアーカイブファイルなどをダウンロードさせるという攻撃だ。過去に CCleaner の配布サイトが汚染されマルウェアがばらまかれた事件が起きている。
《中尾 真二( Shinji Nakao )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  5. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

ランキングをもっと見る
PageTop