トレンドマイクロ株式会社は9月21日、「増加するLinux向けランサムウェア攻撃:2022年年間のLinuxにおける脅威動向分析」と題するブログ記事を公開した。同社が公開した「2022年Linux脅威レポート」を紹介する内容となっている。
Linuxは、個人用コンピューター、企業向けサーバ、クラウドインフラに広く採用されている一方で、多くの人々がLinuxはマルウェアに狙われにくいと考えている。しかし、実際にはLinuxシステムも攻撃対象となっている。
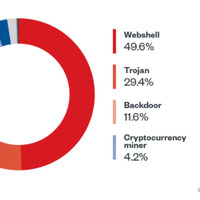
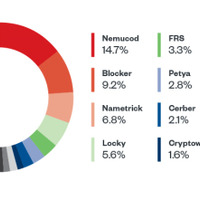
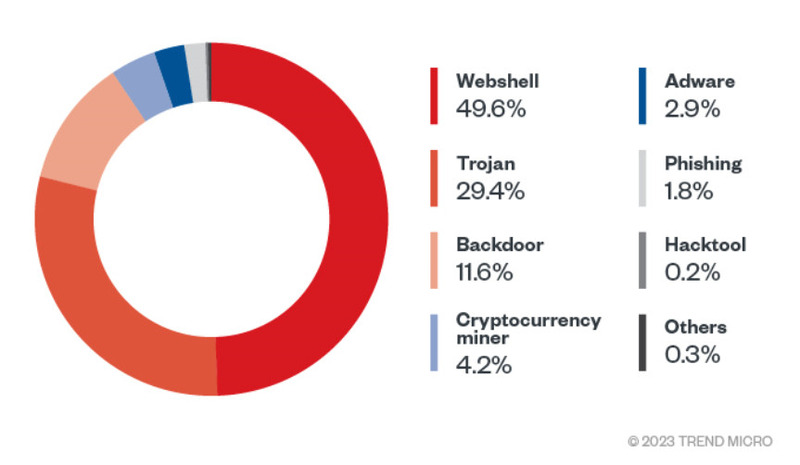
現在、Linuxを狙う主なマルウェアには、ランサムウェア、コインマイナー、Webシェルが挙げられる。Linux向けランサムウェアの攻撃は、2022年初旬から2023年までに62%増加している。例えば、金融機関を対象としたKillDiskというランサムウェアがある。
コインマイナーの攻撃例では、XMRigが一般向けのLinuxベースのアプリケーションに見られるセキュリティギャップを悪用しているほか、競合相手を削除する機能やリモートアクセストロイの木馬型マルウェア(RAT)としてのCHAOSなどもツールの一部として組み込まれている。
Webシェルは、SQLインジェクションやファイルインクルージョン、コマンドインジェクションなどの脆弱性を悪用してインストールされるもので、これがサーバにインストールされると、サーバやネットワークを遠隔操作できるようになる。
実際に悪用されている脆弱性の検出状況から、「CVE-2021-44228(Apache Log4jの脆弱性)」(32.5%)、「CVE-2017-12611およびCVE-2018-11776(Apache Strutsの脆弱性)」(それぞれ19.5%、19.4%)、「CVE-2022-26134(Atlassian Confluenceサーバおよびデータセンターに関するゼロデイ脆弱性)」、「CVE-2018-15473(すべてのLinuxおよびUnixプラットフォームに影響するOpenSSHの脆弱性)」が特定されている。