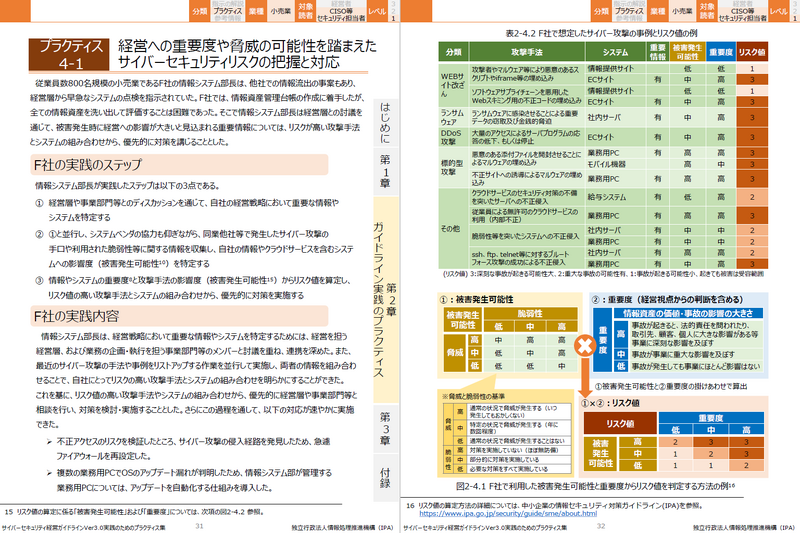
独立行政法人情報処理推進機構(IPA)は10月31日、「サイバーセキュリティ経営ガイドライン Ver 3.0実践のためのプラクティス集 第4版」を公開した。
同ガイドラインは、サイバー攻撃から企業を守る観点で、経営者が認識する必要がある事項等をまとめたもので、第4版では経済産業省とIPAが2023年3月に発行した「サイバーセキュリティ経営ガイドラインVer3.0」の「重要10項目」の実践に必要な事例を充実させている。
主な改訂内容は下記の通り。
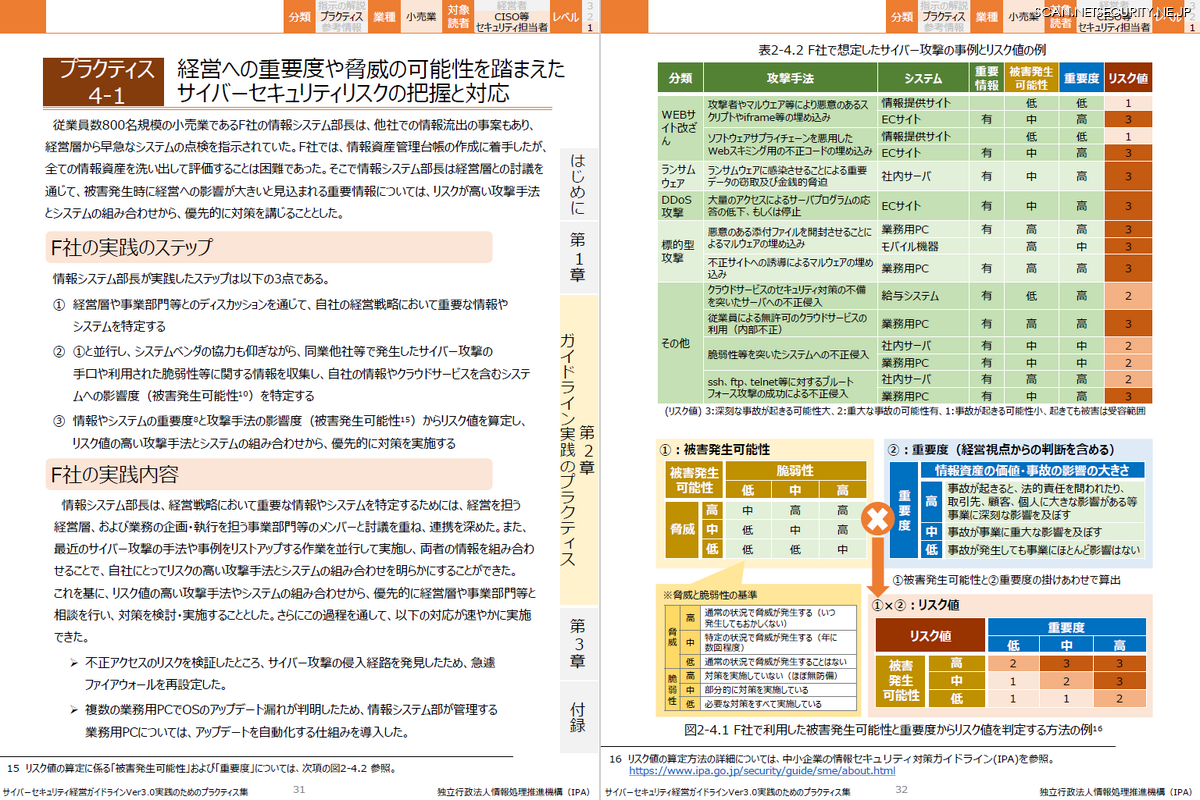
・第2章:「リテラシーにとどまらないプラスセキュリティ教育の実践」「DX推進を支える仕組みづくり」「サプライチェーンでの連携体制の構築」などのプラクティスを追加
プラクティス3-2:経営層やスタッフ部門等の役割に応じた、リテラシーにとどまらないセキュリティ教育実践
プラクティス4-2:『サイバーセキュリティ経営可視化ツール』を用いたリスク対策状況の把握と報告
プラクティス5-2:サイバーセキュリティ対策において委託すべき範囲の明確化とその管理
プラクティス5-3:ITサービスの委託におけるセキュリティ対策を契約と第三者検証で担保
プラクティス5-4:事業部門によるDX推進をセキュリティ確保の観点から支える仕組みづくり
プラクティス7-4:CSIRT業務の属人化回避も兼ねたインシデントや脅威に関する情報の共有・蓄積
プラクティス7-5:無理なく実践するインシデント対応演習
プラクティス9-2:サプライチェーンで連携する各社が『自社ですべきこと』を実施する体制の構築
プラクティス10-2:『情報の共有・公表ガイダンス』に基づくCSIRTと社内外関係者との連携推進
・第4版を作成するために実施した企業インタビュー調査で得られた「指示5」に関するプラクティスのうち、事例で紹介できなかったものをミニプラクティスとして掲載
ミニプラクティス1:クラウドサービスを利用する際のセキュリティ対策を強化するにはどうすればよいのか?
ミニプラクティス4:従業員向けのサイバーセキュリティ教育の効果を高めるにはどうすれよのか?
同プラクティス集は、全体としてCISO等やセキュリティ担当者向の内容だが、第1章は経営者向けの内容となっている。構成は下記の通り。
第1章:経営とサイバーセキュリティ
第2章:サイバーセキュリティ経営ガイドライン実践のプラクティス
第3章:セキュリティ担当者の悩みと取組みのプラクティス
付録:サイバーセキュリティに関する用語集、サイバーセキュリティ対策の参考情報