脆弱性診断自動化ツール「AeyeScan」アップデート、Form action hijacking のスキャンルール追加 | ScanNetSecurity
2026.09.19(土)

脆弱性診断自動化ツール「AeyeScan」アップデート、Form action hijacking のスキャンルール追加

 株式会社エーアイセキュリティラボは11月3日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。

製品・サービス・業界動向 新製品・新サービス

 株式会社エーアイセキュリティラボは11月3日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。

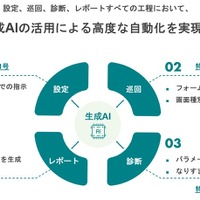
 「AeyeScan」は、AIとRPA(Robotic Process Automation)を活用したSaaS型Webアプリケーション脆弱性診断ツールで、診断結果は画面キャプチャ付きの画面遷移図で可視化するだけでなく、日本語レポートで提供される。

 今回のアップデートでは、下記の機能追加・変更と修正・改善を行っている。

機能追加・変更
・攻撃者がフォーム投稿先のドメインを変更できる脆弱性「Form action hijacking」のスキャンルールを追加

その他修正・改善
・巡回精度の向上
・脆弱なJavaScriptライブラリのデータベースを更新
・深刻度の変更が画面遷移図に反映されない問題を修正
・月初(1日)に設定された繰り返しスケジュールがうまく動作しない問題を修正
・APIスキャン機能でOpenAPIファイルを読み込む際にbaseURLにドメインが含まれていないとエラーが発生する問題を修正
《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  3. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  4. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop