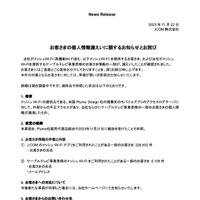
JCOM株式会社は11月22日、同社がメッシュWi-Fiを提供する顧客の個人情報の漏えいについて発表した。
これは同社のメッシュWi-Fiの提供元である、米国Plume Design社の提携先のモバイルアプリのアクセスログサーバに外部から不正アクセスがあり、同社ならびに同社がメッシュWi-Fiを提供するケーブルテレビ事業者の一部顧客の個人情報が漏えいしたというもの。11月21日に、Plume社販売代理店経由で報告があり判明した。

JCOM株式会社は11月22日、同社がメッシュWi-Fiを提供する顧客の個人情報の漏えいについて発表した。
JCOM株式会社は11月22日、同社がメッシュWi-Fiを提供する顧客の個人情報の漏えいについて発表した。
これは同社のメッシュWi-Fiの提供元である、米国Plume Design社の提携先のモバイルアプリのアクセスログサーバに外部から不正アクセスがあり、同社ならびに同社がメッシュWi-Fiを提供するケーブルテレビ事業者の一部顧客の個人情報が漏えいしたというもの。11月21日に、Plume社販売代理店経由で報告があり判明した。
《ScanNetSecurity》