Microsoft Defender に擬装しマルウェアを歓迎する攻撃ツール | ScanNetSecurity
2026.10.27(火)

Microsoft Defender に擬装しマルウェアを歓迎する攻撃ツール

 かくしてシグネチャファイルを書き換えるツール、Defender Pretender(wd-pretender.exe)が完成した。Defender Pretender は、マルウェアやスパイウェアのブラックリスト、ホワイトリストを制御できる。つまり偽の Defender が正規の Defender をバイパスできることになる。攻撃者はシステムの保護機能に煩わされることなく、マルウェアをインストールすることができる。

研修・セミナー・カンファレンス セミナー・イベント
Microsoft Defender に擬装しマルウェアを歓迎する攻撃ツール(画像はイメージ)
Microsoft Defender に擬装しマルウェアを歓迎する攻撃ツール(画像はイメージ) 全 6 枚 拡大写真

 Microsoft Defender は下手なサードパーティセキュリティソフトより優秀だ。専門家の中でも市販あるいはバンドルされるセキュリティソフトを利用せず Defender のみで PC を利用している人がいる。

 もっとも、そうなったのは、Windows OS の高機能化も一因である。リソース保護機能やセキュリティ強化に伴い、サードパーティ製のソフトウェアがファイルシステム等の内部機能にアクセスすることが難しくなっている現状がある。ファイアウォールやアンチウイルスのような基本的なセキュリティソフトは、より OS に近いレイヤで機能させたほうが合理的である。

 セキュリティベンダーにとっては競争原理が働きにくくなるが、Microsoft Defender の実装方針は理にかなっている。業務上の制約や規則がないかぎり、安易に無効化すべきではない。

 だが、Defender は本当に信頼できるソフトウェアなのだろうか?

● 2012 年に悪用された当時の Defender の脆弱性

 その一例を示すツールが 2023 年の Black Hat USA 2023(ラスベガス)で公開された。発表者は SafeBreachLABS の Tomer Bar 氏と Omer Attias 氏。SafeBreach は Black Hat USA で 10 回ほど発表を行っており、Bar 氏も23 年の Black Hat、DEFCON などで複数の発表を行っている。Attias 氏は、サイバーセキュリティでは 6 年のキャリアながら、OS やアセンブラなど低レイヤの技術に長けている。今回のツールを実現した脆弱性は、彼の OS レベルでの Defender の解析による。

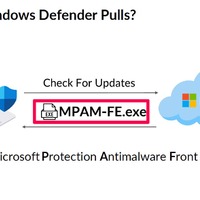
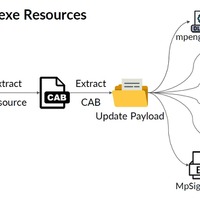
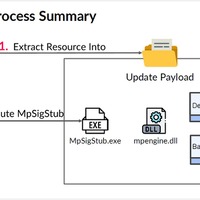
 このセッションでは、Defender のアップデートプロセスの紹介を行い、次にそのプロセスに潜む脆弱性を解説する。そして、攻撃をどのように実現したかの技術を紹介した。そして最後に、開発した「Defenderのフリをする」ツール「Windows Defender Pretender(wd-pretender.exe)」を使った 3 つの攻撃デモを披露した。

《中尾 真二( Shinji Nakao )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  2. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  3. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  4. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

  5. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

ランキングをもっと見る
PageTop