LINEヤフーの役職員情報が特定の操作で外部からデータ抽出が可能に、バグバウンティプログラムで判明 | ScanNetSecurity
2026.11.20(金)

LINEヤフーの役職員情報が特定の操作で外部からデータ抽出が可能に、バグバウンティプログラムで判明

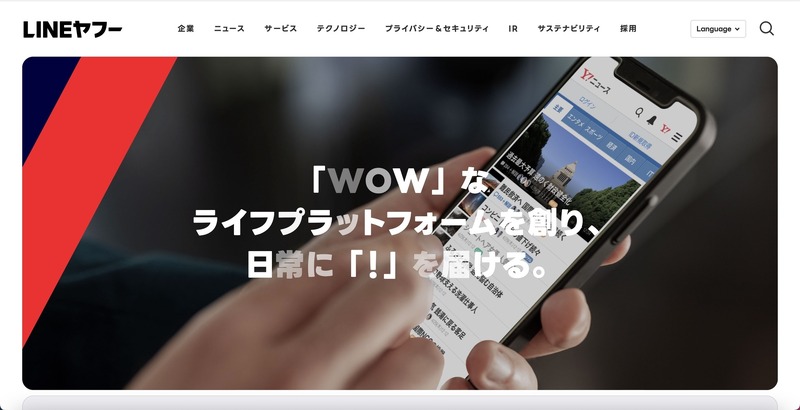
 LINEヤフー株式会社は1月18日、同社が利用する外部サービスの設定不備について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 4 枚 拡大写真

 LINEヤフー株式会社は1月18日、同社が利用する外部サービスの設定不備について発表した。

 これは旧LINE社の社内資産管理・社内問合せ管理を目的として利用している外部サービスにて、同社によるAPIの設定不備で登録している役職員情報が、特定の操作で外部からデータ抽出が可能となっていたというもの。LINE Security Bug Bounty Programを通じた報告で、2023年10月18日に判明した。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  2. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  3. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  4. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  5. アンドエスティHDの業務サーバに不正アクセス、約274万件の顧客情報が流出した可能性

    アンドエスティHDの業務サーバに不正アクセス、約274万件の顧客情報が流出した可能性

ランキングをもっと見る
PageTop