チラシ記載の QR コードを誤って管理者用 URL から作成、申込者の個人情報が閲覧可能に | ScanNetSecurity
2026.11.20(金)

チラシ記載の QR コードを誤って管理者用 URL から作成、申込者の個人情報が閲覧可能に

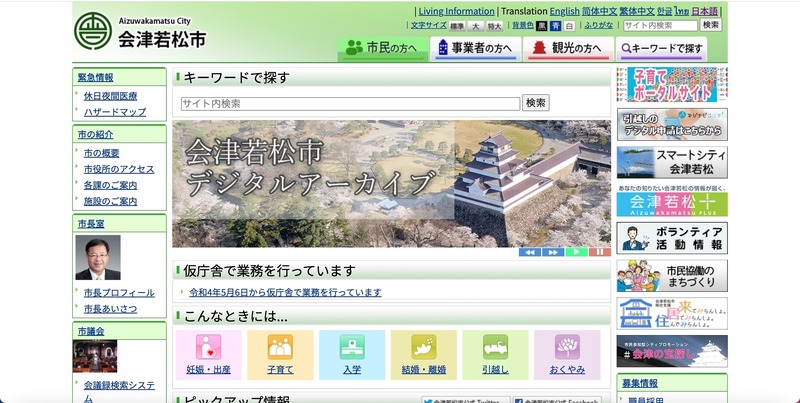
 福島県会津若松市は4月4日、イベント申込者個人情報の不適切な取扱いについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 福島県会津若松市は4月4日、イベント申込者個人情報の不適切な取扱いについて発表した。

 これは同市が支援・協力している市内大戸地区の地域運営組織「大戸まちづくり協議会」が主催するイベント「まるごと健康ウィーク!!inおおとvol.2」にて、2月28日から3月7日までの期間に、同イベントのオンライン申込フォームのアクセス制限の設定を誤って共有設定に変更したことで、それ以前の申込者の個人情報が新たに申し込みしようと申込フォームにアクセスしたユーザーに閲覧可能な状態になっていたというもの。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  2. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  3. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  4. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  5. 「ONE cosme」に不正アクセス、最大1,154名の会員情報が取得された可能性

    「ONE cosme」に不正アクセス、最大1,154名の会員情報が取得された可能性

ランキングをもっと見る
PageTop