範を示す ~ MITRE がサイバー攻撃被害公表 | ScanNetSecurity
2026.09.19(土)

範を示す ~ MITRE がサイバー攻撃被害公表

 「MITRE はこのインシデントを開示しました。これは当団体が公共の利益のために活動し、企業のセキュリティ強化のためのベストプラクティスを提唱し、業界の現在のサイバー防御体制強化に必要な措置を講ずると約束しているからです」

国際 TheRegister
https://www.mitre.org/news-insights/news-release/mitre-response-cyber-attack-one-its-rd-networks
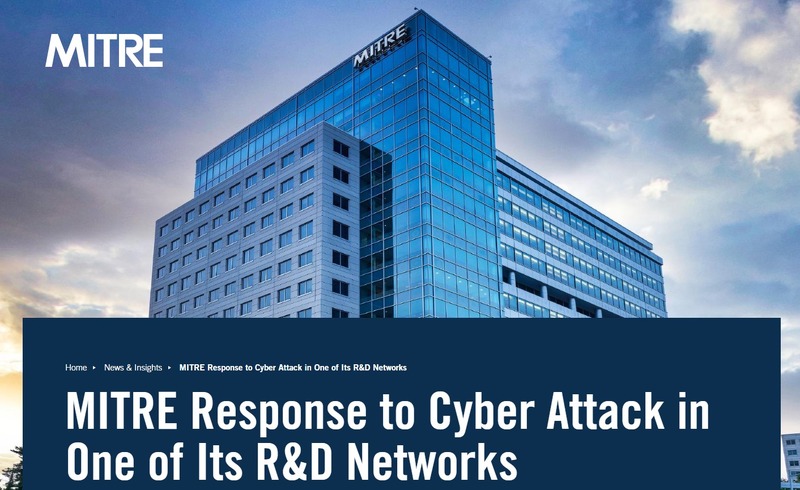
https://www.mitre.org/news-insights/news-release/mitre-response-cyber-attack-one-its-rd-networks 全 1 枚 拡大写真

 セキュリティ組織 MITRE は、誰も攻撃を免れることはできないという教訓を示すため、自らが攻撃の対象となったことを認めた。

 非営利団体 MITRE は、同団体の研究開発センター NERVE(Networked Experimentation, Research, and Virtualization Environment:実験・研究・仮想化環境ネットワーク)が、Ivanti の仮想プライベート・ネットワークのゼロデイ脆弱性を通じて侵入されたことを報告した。報告によると、センターは、MITRE が「国家体制を有する国外の脅威アクター」と呼ぶ攻撃者が狙った多くの標的のうちの 1 つであった。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  3. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  4. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  5. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

ランキングをもっと見る
PageTop