SPF / DKIM / DMARC はどう機能したか ~ フィッシングメール 596 件対象に分析 | ScanNetSecurity
2026.11.13(金)

SPF / DKIM / DMARC はどう機能したか ~ フィッシングメール 596 件対象に分析

 日本電気株式会社(NEC)は5月17日、ばらまき型フィッシングメールについての分析記事を同社セキュリティブログで発表した。セキュリティ技術センター サイバーインテリジェンスグループのA藤(ハンドルネーム)氏が執筆している。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー

 日本電気株式会社(NEC)は5月17日、ばらまき型フィッシングメールについての分析記事を同社セキュリティブログで発表した。セキュリティ技術センター サイバーインテリジェンスグループのA藤(ハンドルネーム)氏が執筆している。

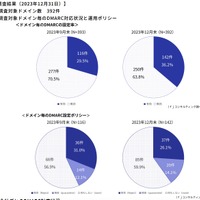
 同ブログでは、実際にA藤氏が受信したフィッシングメールに対し、送信ドメイン認証(SPF/DKIM/DMARC)がどのように機能したかについて、同氏が2023年9月27日以降に受信したフィッシングメール596件を対象に分析している。

 同氏の分析によると、SPFのみではフィッシングメールの約66%が、DKIMのみではフィッシングメールの約73%が、SPFとDKIMを組み合わせた場合はフィッシングメールの約55%がフィルタされないことが判明した。SPFとDKIMと組み合わせることで、ヘッダーFromの詐称の可能性があるが約45%のメールをフィルタ可能であった。

 DMARCではフィッシングメールの約72%が、SPF・DKIM・DMARCを組み合わせた場合はフィッシングメールの約46%がフィルタされないことが判明した。DMARCの結果から、ヘッダーFromの詐称のおそれなく約28%をフィルタ可能と言えるとしている。

 同ブログでは、DKIM・DMARCの導入で全てのフィッシングメールを消すことはできないが、より多くのメールをフィルタ可能であったり、ヘッダーFromの詐称の恐れが無いことの判定が可能となるとしている。

《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  2. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  3. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  4. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  5. 「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

    「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

ランキングをもっと見る
PageTop