日本電気株式会社(NEC)は11月10日、EPSSとCVSSを組み合わせた脆弱性ハンドリングについての検証記事を同社セキュリティブログで発表した。セキュリティ技術センター リスクハンティング・システムグループの小泉嘉彦氏が執筆している。
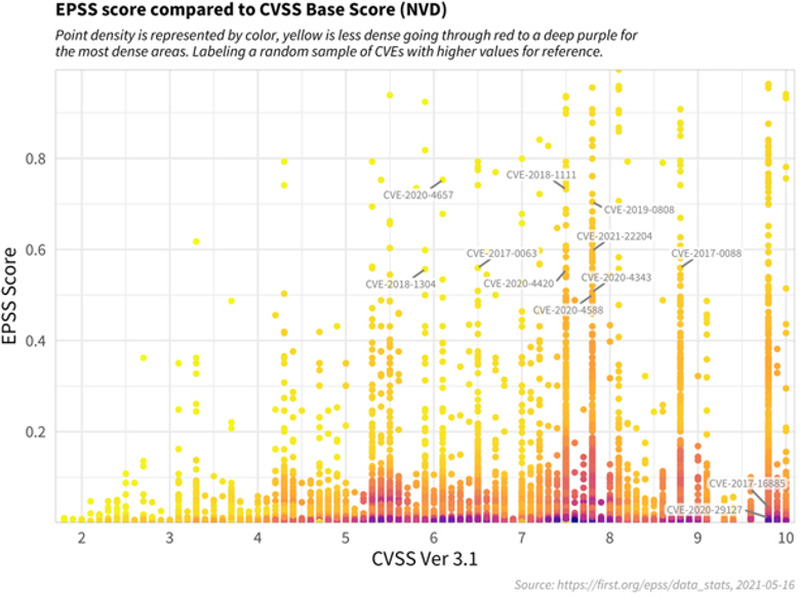
EPSSは、ソフトウェアの脆弱性が実際に悪用される「確率」を表した指標で、FIRST(Forum of Incident Response and Security Teams)が主導している。脆弱性識別番号(CVE)毎に、0~1(0~100%)の確率スコア(EPSS値)が算出され、高スコアであるほど脆弱性が悪用される可能性が高くなる。
CVSS(Common Vulnerability Scoring System、共通脆弱性評価システム)は、各脆弱性の深刻度を0~10の間で表した指標で、スコア(CVSS値)に応じたラベル(深刻度ラベル)も定義されている。
CVSSは様々な場面で利用されているが、脆弱性の実際の悪用状況が考慮されておらず、VPRやSSVC、KEV等のCVSSを「補完する」脆弱性の評価指標が提案されている。EPSSでは脆弱性が悪用される確率を示しているが、脆弱性が悪用された場合の影響・深刻度は判断できない。
FIRSTでは、脆弱性の評価指標にEPSSとCVSSを同時に活用することで、悪用されやすく、かつ深刻度が高い脆弱性を特定するというアプローチを提唱している。
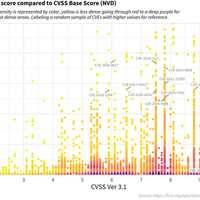
同記事では、EPSSとCVSSのデータを活用し、悪用確率が高い脆弱性(EPSS値の高い脆弱性)の中から、深刻度の高い脆弱性(CVSS値が高い脆弱性)を特定できるか、EPSSとCVSSのデータを取得し、Splunk Enterpriseで検証を行っている。
小泉氏はEPSSを利用する際には、下記について考慮が必要としている。
・EPSSは世界全体での発生確率から算出される関係上、特定国・特定地域に絞った攻撃の場合にスコアが低く算出される可能性がある。
・機械学習を使って算出しているため「なぜその確率なのか」という根拠を示すのが難しい。