千葉県感染拡大防止対策協力金で使用したドメインを利用、フィッシング詐欺メールに注意喚起 | ScanNetSecurity
2026.11.16(月)

千葉県感染拡大防止対策協力金で使用したドメインを利用、フィッシング詐欺メールに注意喚起

 千葉県は5月27日、千葉県感染拡大防止対策協力金に使用していたドメインを利用したフィッシング詐欺メールへの注意喚起を発表した。

脆弱性と脅威 脅威動向
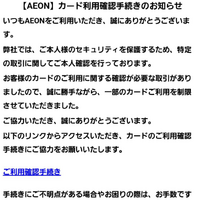
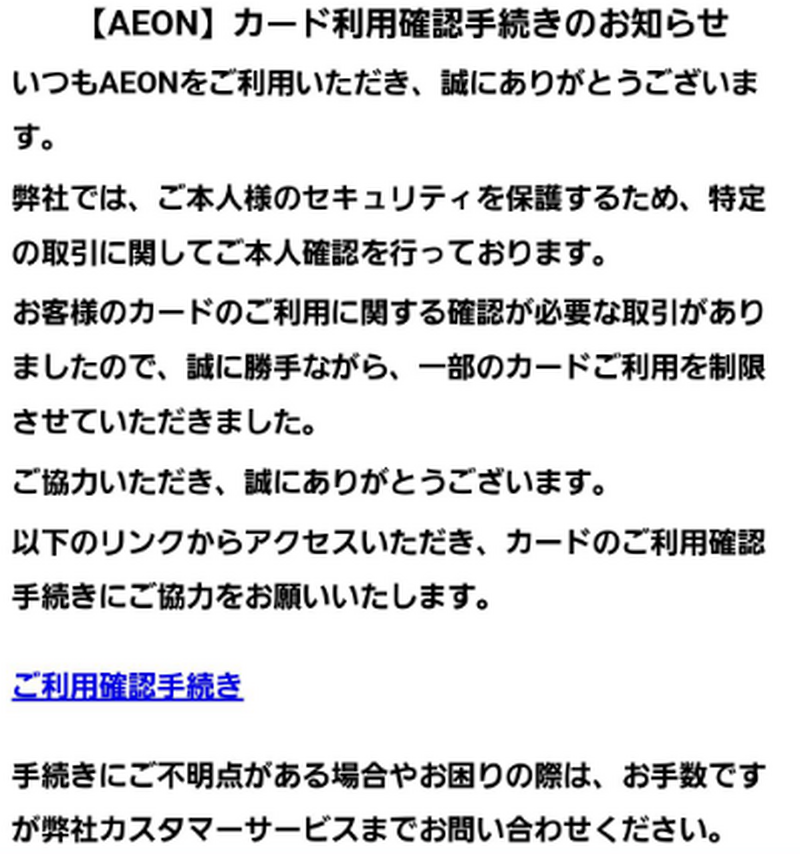
実際のメール画像
実際のメール画像 全 1 枚 拡大写真

 千葉県は5月27日、千葉県感染拡大防止対策協力金に使用していたドメインを利用したフィッシング詐欺メールへの注意喚起を発表した。

 同県によると、同県が新型コロナウイルス感染症への対応として、千葉県感染拡大防止対策協力金事業を実施していた際に、協力金申請のための特設サイトに使用していたドメイン(@chiba-inshokukyouryokukin.com)を用いたフィッシング詐欺メールが確認されているという。

 同県では事業終了とともに当該ドメインの使用も終了しており、フィッシング詐欺メールは同県が送信したものではない。

 確認されたフィッシング詐欺メールの発信元は「aeon」、件名は「【AEON】カード利用確認手続きのお知らせ」となっており、同県ではメール本文に記載されたリンク先「ご利用確認手続き」をクリックすると、クレジットカード番号や個人情報を入力させるフィッシングサイトへ誘導され、情報を盗み取られる可能性があるためクリックせず、不審なメールを受信した際は開封・返信せずに削除するよう呼びかけている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  4. スマートグラスで入試問題を撮影しスマートフォンに転送、早稲田の受験生を書類送検

    スマートグラスで入試問題を撮影しスマートフォンに転送、早稲田の受験生を書類送検

  5. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

ランキングをもっと見る
PageTop