NICT セキュリティ情報融合基盤「CURE」保有情報から自組織関連の攻撃情報等 通知可能に | ScanNetSecurity
2026.11.18(水)

NICT セキュリティ情報融合基盤「CURE」保有情報から自組織関連の攻撃情報等 通知可能に

 国立研究開発法人情報通信研究機構(NICT)サイバーセキュリティ研究室は6月11日、セキュリティ情報融合基盤「CURE」の新機能として、カスタム通知機能「Watcher」の開発を発表した。

製品・サービス・業界動向 新製品・新サービス
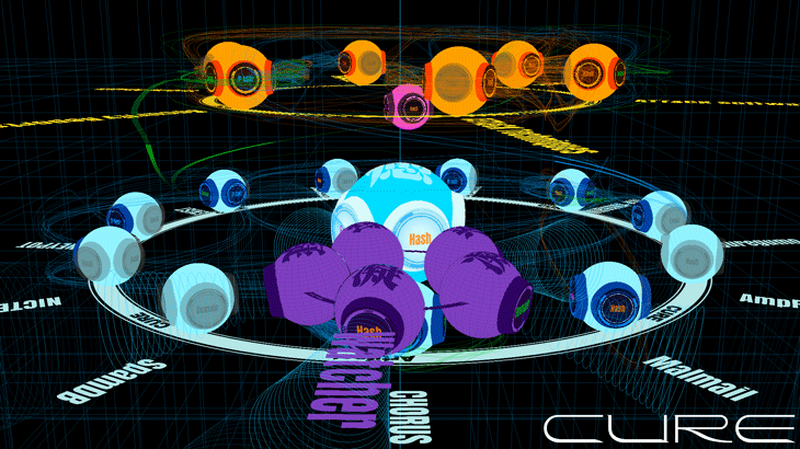
CURE全体図(『Watcher』による通知対象の観測)
CURE全体図(『Watcher』による通知対象の観測) 全 2 枚 拡大写真

 国立研究開発法人情報通信研究機構(NICT:エヌアイシーティ)サイバーセキュリティ研究室は6月11日、セキュリティ情報融合基盤「CURE」の新機能として、カスタム通知機能「Watcher」の開発を発表した。

 NICTがサイバー攻撃の実態把握のために開発した「CURE(Cybersecurity Universal REpository)」は、サイバーセキュリティ関連情報を一元的に集約し、異種情報間の横断分析を可能にするセキュリティ情報融合基盤で、個別に散在していた情報同士を自動的につなぎ合わせ、サイバー攻撃の隠れた構造を解明し、リアルタイムに可視化する。

 新機能として開発されたカスタム通知機能「Watcher」では、IPアドレスやドメイン名など自組織に関連した情報を通知対象として設定しておくことで、CUREの保有する膨大な情報の中から自組織関連の攻撃情報などが通知可能となり、CUREを活用した自組織のセキュリティ向上が期待できる。Watcherの通知対象として設定できるのは、IPアドレス(IP Addr)、ドメイン名(Domain)、ハッシュ値(Hash)、メールアドレス(Email)、キーワード(Tag)の5種類。

 NICTでは活用例として、Watcherに自組織が使用しているIPアドレスの範囲を設定しておくと、そのうちの1つがCUREの収集している悪性IPアドレスリストに載った際に通知が行われるが、これは自組織のIPアドレスが何らかの原因でサイバー攻撃に加担させられた結果、悪性判定された可能性があるためで、当該IPアドレスについて早急な調査が必要となる。他にも、Watcherに自組織のドメイン名を設定しておくことで、CUREの情報源のAmpPotが当該ドメイン宛てのDRDoS攻撃を検知した際に自組織(=被害組織)に通知が行われる。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  4. 医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

    医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

  5. 日本生命病院のインターネット閲覧用パソコンがサポート詐欺被害、院内規定に反し個人情報を保存

    日本生命病院のインターネット閲覧用パソコンがサポート詐欺被害、院内規定に反し個人情報を保存

ランキングをもっと見る
PageTop