株式会社東芝は6月18日、東芝グループの2023年度のサイバーセキュリティに対する取り組みをまとめた「東芝グループ サイバーセキュリティ報告書2024」を発表した。
同社グループでは、グループ内のセキュリティ管理に加え、サプライチェーンを含めた情報・製品・制御・データセキュリティをトータルで実現するために、「サイバーレジリエンス」を取り入れた戦略を強化している。
同報告書では、サイバーレジリエンスを強化するための施策の例として「アタックサーフェスの管理と脆弱性対応」や、経営幹部のセキュリティ・アウェアネスの向上を目的として2023年度に実施した「経営層向けメール訓練」の取り組みについて説明している。
サイバー攻撃の対象となりうるIT資産や攻撃経路を指す「アタックサーフェス」は、テレワークの浸透などの働き方の変化によるIT環境の拡大に伴い、リモートアクセス機器の管理不備によるサイバー攻撃などの、アタックサーフェス経由の攻撃も増加しており、「アタックサーフェスの管理と脆弱性対応」の重要性が増している。同社グループでは、サイバー攻撃のリスクを3段階に分類し、脆弱性の詳細調査と対策実施内容を分かりやすく現場の担当者に提示することで、リスクベースでの脆弱性対応を行っている。
また、幹部がビジネルメール詐欺に遭うと、大きな被害が生じるリスクがあるため、同社グループでは、国内外の経営幹部215名を対象にCEOになりすました「経営層向けメール訓練」を実施している。
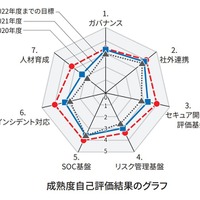
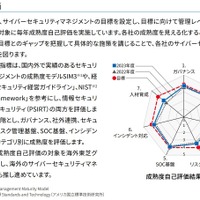
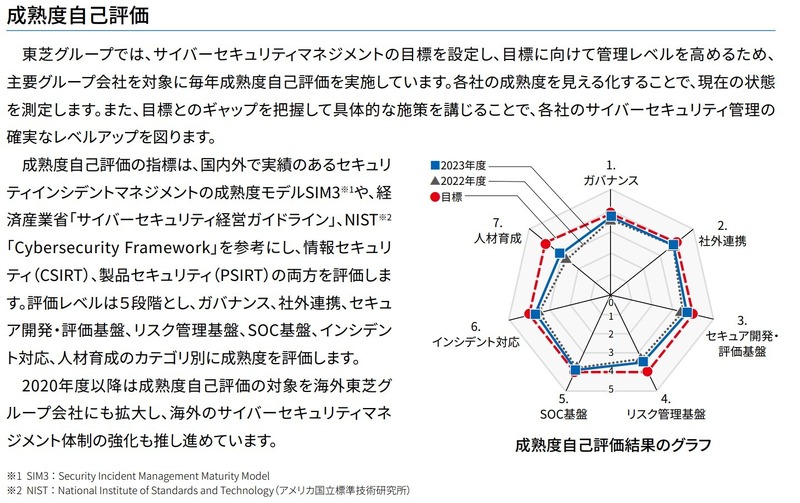
さらに同グループでは、サイバーセキュリティマネジメントの目標を設定し、目標に向けて管理レベルを高めるために、要グループ会社を対象に成熟度自己評価を毎年実施し、各社の成熟度を見える化することで現在の状態を測定している。目標とのギャップを把握して具体的な施策を講じることで、各社のサイバーセキュリティ管理のレベルアップを図っている。成熟度自己評価の指標は、セキュリティインシデントマネジメントの成熟度モデルSIM3や、経済産業省「サイバーセキュリティ経営ガイドライン」、NIST「Cybersecurity Framework」を参考に、情報セキュリティ(CSIRT)、製品セキュリティ(PSIRT)を評価している。ガバナンス、社外連携、セキュア開発・評価基盤、リスク管理基盤、SOC基盤、インシデント対応、人材育成のカテゴリ別に5段階で成熟度を評価している。