「悪質な情報拡散を行う者には徹底的な法的措置」KADOKAWA グループへのランサムウェア攻撃 | ScanNetSecurity
2026.11.19(木)

「悪質な情報拡散を行う者には徹底的な法的措置」KADOKAWA グループへのランサムウェア攻撃

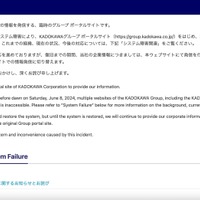
 株式会社KADOKAWAは7月5日、漏えい情報の拡散行為に対する警告と法的措置について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 株式会社KADOKAWAは7月5日、漏えい情報の拡散行為に対する警告と法的措置について発表した。

 KADOKAWAでは6月8日に、「ニコニコ」を中心としたサービス群を標的として、同社グループデータセンター内のサーバにランサムウェアを含む大規模なサイバー攻撃があり、6月28日には当該ランサムウェア攻撃を行ったとする組織が公開した情報にKADOKAWAが保有する一部情報が確認された旨を公表していた。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop