ノーベル経済学賞を受賞したジョージ・エコロフは、情報の非対象性が市場に与える悪影響について分析した。中古車市場を例に挙げ、売り手は車の状態を詳しく知っているのに対し、買い手はその情報を持っていないという情報の非対称性によって、買い手はリスクを避けるために低い価格を提示する結果、質の良い車が市場から退出し、質の悪い車だけが残る「逆選択」が発生する。
こんな「安かろう悪かろう」のレモン市場は現在のソフトウェア産業にもあてはまるのだろうか。ある程度あてはまる事例は確かにいくつか想起することができる。本稿で紹介するのは Black Hat USA 2023 で発表されたそんな研究結果である。
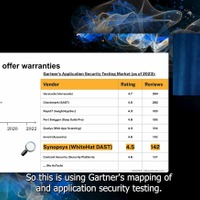
ソフトウェア製品におけるサイバー保証と法規制に関する講演を行ったのは、サイバー保険やセキュリティ製品を扱う Coalition 社の研究者、エジンバラ大学講師のダニエル・ウッズ。この講演内容をベースに現在のセキュリティ製品の法的規制の在り方を考えてみたい。
● ソフトウェアの製造責任はネットワーク参照モデルの第 8 層
ダニエル・ウッズは、自身が研究している分野は OSI 参照モデルでいうなら「レイヤ 8 」に相当するとした。ソフトウェアのセキュリティ品質やセキュリティ バイ デザインの考え方は比較的新しい概念といえる。物理層からアプリケーション層まですべてにかかわるものでありながら、法規制や企業戦略にとって重要なものだ。
ウッズによれば「開発プロセスにセキュリティ要件を組み込み、バグバウンティや不具合改修のスキームを展開しているソフトウェアベンダー、仮にこれを『ピーチソフトウェア』としよう。反対に、機能実装のみを考える『レモンソフトウェア』も存在する。ピーチソフトウェアの製品は開発コストにセキュリティ機能が組み込まれ、その分高額になる。レモンソフトウェアの製品は相対的にリーズナブルになる。市場に両者の機能や性能を正しく評価できないとすると、レモンソフトウェアの製品が市場価格を決めることになる」
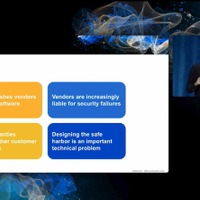
悪貨は良貨を駆逐する。では良貨を広めるにはどうしたらいいだろうか。ウッズは「責任」がそれを推し進める原動力になりうるという。