「公表に敬意を表したい」北朝鮮 IT 技術者をうっかり雇った KnowBe4 をブライアン・クレブスが称賛 | ScanNetSecurity
2026.10.20(火)

「公表に敬意を表したい」北朝鮮 IT 技術者をうっかり雇った KnowBe4 をブライアン・クレブスが称賛

 KnowBe4 は、会社が支給したノートパソコンが、北朝鮮や中国の施設「IT ミュールラップトップファーム」に送られたと考えている。そこでは素性を隠した労働者が北朝鮮国家のために働き VPN を使用して実際の接続場所を偽装している。

国際 TheRegister
https://blog.knowbe4.com/how-a-north-korean-fake-it-worker-tried-to-infiltrate-us
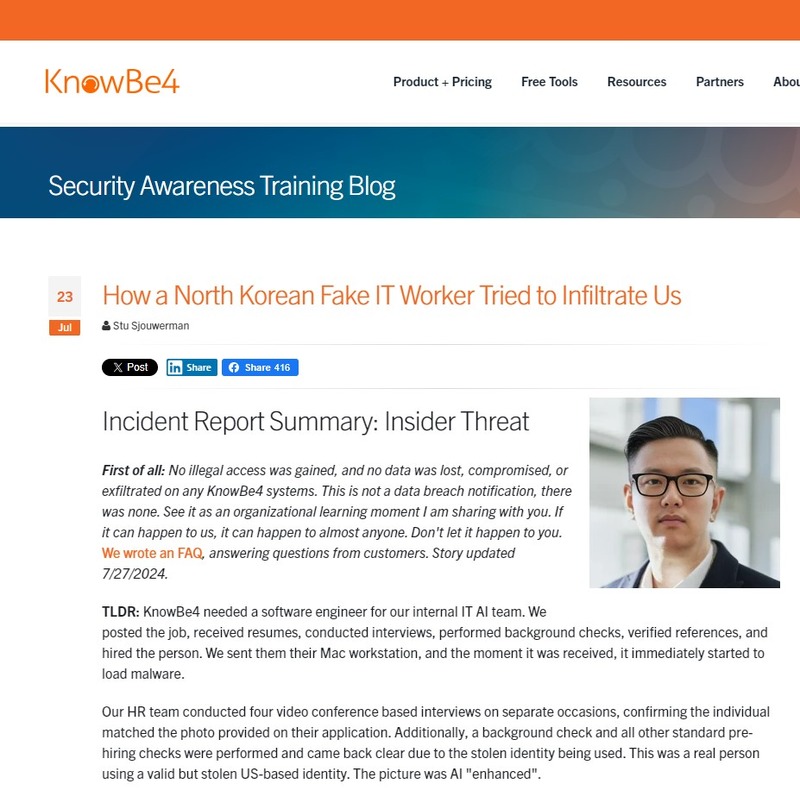
https://blog.knowbe4.com/how-a-north-korean-fake-it-worker-tried-to-infiltrate-us 全 1 枚 拡大写真

 サイバーセキュリティに関する意識向上とトレーニングを提供する KnowBe4 は、AI チームのソフトウェアエンジニア職に北朝鮮のフェイク IT 労働者を雇用してしまった。その男が会社支給のコンピューターを悪用し始めて初めてその間違いに気づいた。

 火曜日、KnowBe4 のステュー・シューワーマン最高経営責任者(CEO)がこの採用について素直に認めた。同氏は、人事チームが候補者とビデオ面接を 4 回行い、候補者の外見が応募書類に含まれる写真と一致することを確認し、身元調査を行ったと説明した。

 すべてにおいて問題なかったフェイク技術者は晴れて採用された。そして仕事を始めることができるように Mac が支給された。

 それがトラブルの始まりだった。

 「私たちは Mac のワークステーションを送りました。それを受け取るや否やすぐにマルウェアのロードを開始したのです」とシューワーマン氏は書いている。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  2. KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

    KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

  3. 自宅玄関にマトリョーシカ ~ ランサムウェア攻撃の 37 %で関係者個人に心理的・身体的脅迫 [グローバル調査]

    自宅玄関にマトリョーシカ ~ ランサムウェア攻撃の 37 %で関係者個人に心理的・身体的脅迫 [グローバル調査]

  4. えきねっと会員・大人の休日倶楽部会員の漏えいはなかったと判断 ~ IDCフロンティアへの不正アクセス

    えきねっと会員・大人の休日倶楽部会員の漏えいはなかったと判断 ~ IDCフロンティアへの不正アクセス

  5. アフラック生命保険への不正アクセス、契約者専用サイトのサービス再開

    アフラック生命保険への不正アクセス、契約者専用サイトのサービス再開

ランキングをもっと見る
PageTop