KADOKAWA グループへのランサムウェア攻撃、254,241人の個人情報漏えいを確認 | ScanNetSecurity
2026.11.03(火)

KADOKAWA グループへのランサムウェア攻撃、254,241人の個人情報漏えいを確認

 株式会社KADOKAWAは8月5日、ランサムウェア攻撃による情報漏えいについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 5 枚 拡大写真

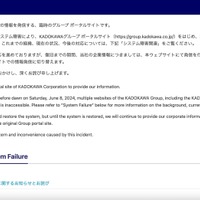
 株式会社KADOKAWAは8月5日、ランサムウェア攻撃による情報漏えいについて発表した。

 KADOKAWAでは6月8日に、「ニコニコ」を中心としたサービス群を標的として、同社グループデータセンター内のサーバにランサムウェアを含む大規模なサイバー攻撃があり、システムおよび事業活動の正常化に向けて、解決策の検討と対応を進めていた。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

    GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

  5. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

ランキングをもっと見る
PageTop