クボタ健康保険組合の再委託先のヒロケイにランサムウェア攻撃、16,022 人の診療データ漏えいの可能性 | ScanNetSecurity
2026.11.19(木)

クボタ健康保険組合の再委託先のヒロケイにランサムウェア攻撃、16,022 人の診療データ漏えいの可能性

 クボタ健康保険組合は9月4日、業務委託先への不正アクセスによる個人情報漏えいの可能性について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 クボタ健康保険組合は9月4日、業務委託先への不正アクセスによる個人情報漏えいの可能性について発表した。

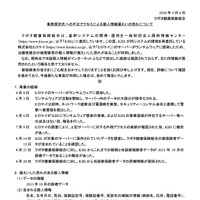
 これは同組合が基幹システムの開発・運用を委託する一般財団法人関西情報センター(KIIS)が同システムの開発を再委託している株式会社ヒロケイのサーバがランサムウェアに感染し、同健保組合の被保険者の個人情報が漏えいした可能性が判明したというもの。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

    マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

ランキングをもっと見る
PageTop