「ランサムウェア・インシデント発生時の組織向けガイダンス」公表 | ScanNetSecurity
2026.11.12(木)

「ランサムウェア・インシデント発生時の組織向けガイダンス」公表

 警察庁は10月3日、米国時間9月30日から10月3日にかけて米国で開催された「第4回カウンターランサムウェア・イニシアティブ会合」にて、「ランサムウェア・インシデント発生時の組織向けガイダンス」が発出されたと発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
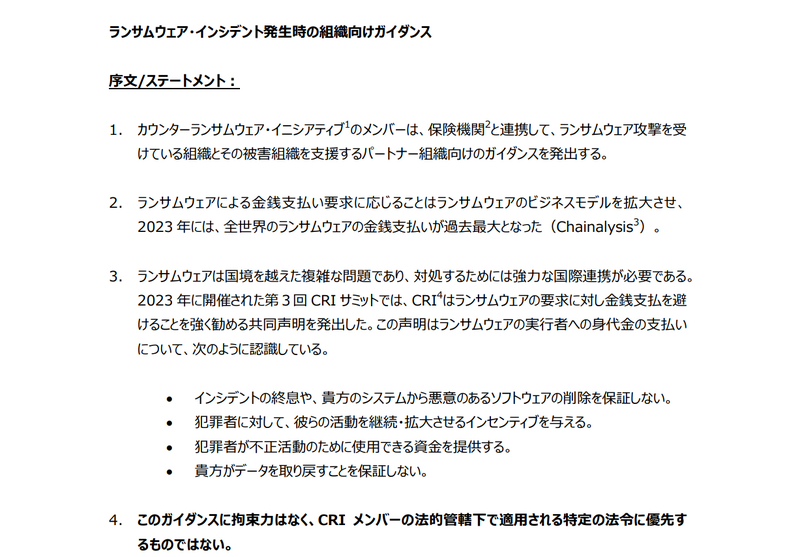
「ランサムウェア・インシデント発生時の組織向けガイダンス」
「ランサムウェア・インシデント発生時の組織向けガイダンス」 全 1 枚 拡大写真

 警察庁は10月3日、米国時間9月30日から10月3日にかけて米国で開催された「第4回カウンターランサムウェア・イニシアティブ会合」にて、「ランサムウェア・インシデント発生時の組織向けガイダンス」が発出されたと発表した。

 カウンターランサムウェア・イニシアティブ会合は、ランサムウェアに対する国際連携をテーマに、米国の提案により2021年に設立された多国間会合で、日本含め68ヶ国・機関が参加している。

 今回、発出された「ランサムウェア・インシデント発生時の組織向けガイダンス」は、ランサムウェア・インシデントが組織に及ぼす影響全体を最小限に抑え、かつ「業務の妨害とコスト」「ランサムウェア被害組織による身代金の支払件数」「ランサムウェア被害組織による身代金の支払額」の軽減を目的としたもので、ランサムウェ ア犯罪者への支払いを検討する前に、組織が講じるべき手順の全体的な概要を提供している。

 同ガイダンスは、下記の内容を含んでいる。

・できるだけ早い機会に警察にランサムウェア・インシデントを報告する
・可能であれば、サイバーインシデントレスポンス(CIR)会社等の専門家に相談
・インシデントの影響と法的義務を評価するための関連情報を収集する
・身代金支払は顧客の機器やデータへのアクセスを保証するものではない点に留意
・インシデントの根本原因を究明し、攻撃が繰り返されないための準備をする
・サイバー保険は重要なリスク管理手法となり得る
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop