がんクリニックや産婦人科への攻撃を自慢 ~ 道徳と後悔なきランサムウェア集団 | ScanNetSecurity
2026.09.18(金)

がんクリニックや産婦人科への攻撃を自慢 ~ 道徳と後悔なきランサムウェア集団

 歴史上最も多くのランサムウェアを生み出してきた組織のひとつである LockBit でさえも、時には道徳指針を実践することで知られていた。LockBit は、トロントの小児病院 SickKids と Olympia Community Unit School District 16 への数年間にわたる攻撃について、関連団体が不正を行い、内部規則に違反したとして謝罪した。

国際 TheRegister
https://www.theregister.com/2024/06/20/qilin_our_plan_was_to/
https://www.theregister.com/2024/06/20/qilin_our_plan_was_to/ 全 1 枚 拡大写真

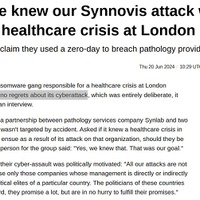
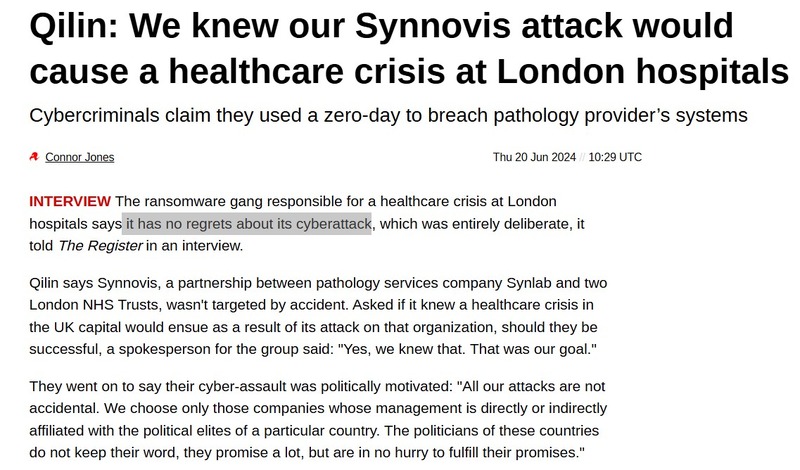
 行う悪事に対して「後悔しない(No Regrets)」で知られるランサムウェア集団 Qilin は、世界のヘルスケア業界に大混乱を引き起こしており、日本のがん治療クリニックと米国の女性医療施設に対する新たな攻撃の犯行声明を出したばかりである。

 Qilin は、英国の NHS 施設の病理研究室を何週間にもわたって閉鎖に追い込んだ攻撃を含め、世界中の医療組織への複数の攻撃に関与したグループである。Qilin の広報担当者はかつて、The Register のインタビューで、人々のヘルスケアに多大な混乱を引き起こした後もなんら後悔はないと語ったことで有名だ。

 月曜日(編集部註:3 月 3 日)に Qilin は、日本の宇都宮中央クリニック(UCC)のシステムをロックしたことを認めた。同クリニックは、2 月 18 日にランサムウェアの猛攻撃を受けていたと明らかにした。Qilin はその自慢とともに、盗んだクリニックデータと主張するもののサンプルを公開した。

 このグループは 140 GB のファイルを盗んだと主張しており、流出したサンプルから判断すると、患者に関して個人を特定できる情報(PII)、病歴、治療の詳細、スキャンや検査処置の画像が含まれている。

 そして、火曜日に Qilin は、カンザスシティにある女性経営の産婦人科施設、Rockhill Women's Care に対する攻撃を認めた。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  3. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

ランキングをもっと見る
PageTop