WordPress 用プラグイン「The Drag and Drop Multiple File Upload for WooCommerce plugin for WordPress」に認証不要でリモートコード実行につながる任意ファイルアップロードの脆弱性 | ScanNetSecurity
2026.10.27(火)

WordPress 用プラグイン「The Drag and Drop Multiple File Upload for WooCommerce plugin for WordPress」に認証不要でリモートコード実行につながる任意ファイルアップロードの脆弱性

Wordfenceは現地時間5月8日、WordPress用プラグイン「The Drag and Drop Multiple File Upload for WooCommerce plugin for WordPress」におけるリモートコード実行につながる任意ファイルアップロードの脆弱性について発表した。

脆弱性と脅威 セキュリティホール・脆弱性
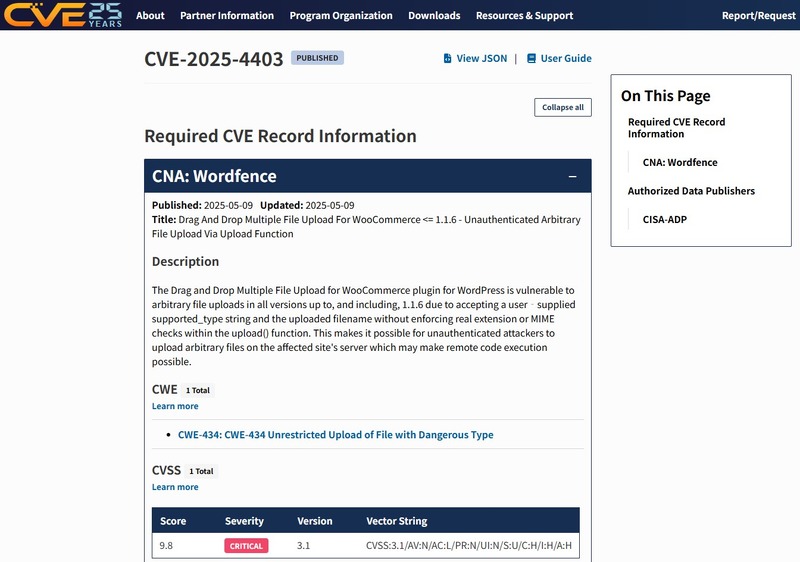
https://www.cve.org/CVERecord?id=CVE-2025-4403
https://www.cve.org/CVERecord?id=CVE-2025-4403 全 1 枚 拡大写真

 Wordfenceは現地時間5月8日、WordPress用プラグイン「The Drag and Drop Multiple File Upload for WooCommerce plugin for WordPress」におけるリモートコード実行につながる任意ファイルアップロードの脆弱性について発表した。5月9日にはThe MITRE CorporationがCVE-2025-4403として採番している。

 当該脆弱性は、東京電機大学 工学部 情報通信工学科 齊藤泰一 研究室の大学院生 宮地麟氏が報告を行っている。影響を受けるシステムは以下の通り。

Drag and Drop Multiple File Upload for WooCommerce 1.1.6 までのすべてのバージョン

 WordPress用プラグイン「The Drag and Drop Multiple File Upload for WooCommerce plugin for WordPress」には、upload() 関数内で実際の拡張子や MIME チェックを行わずにユーザが指定した supported_type 文字列とアップロードされたファイル名を受け付けるため、任意のファイルをアップロードされる脆弱性が存在する。

 想定される影響としては、認証されていない攻撃者が影響を受けるサイトのサーバ上に任意のファイルをアップロードすることが可能となり、リモートでコードを実行される可能性がある。

 対策としては、バージョン1.1.7、またはパッチが適用された新しいバージョンへのアップデートが挙げられている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop