茨城県は5月13日、広聴情報共有化システムに登録された個人情報の漏えいについて発表した。
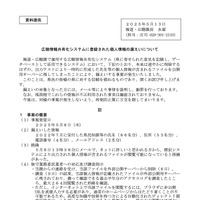
これは同県の報道・広聴課で運用する広聴情報共有化システムにて、本来は速やかに削除するはずの、出力テストで一時的に作成した氏名等の個人情報が含まれるファイルを公開用サーバに残してしまったことで、外部から閲覧可能であったというもの。5月8日午後1時38分に、ネットに詳しいと思われる方からメールで指摘があり発覚した。

茨城県は5月13日、広聴情報共有化システムに登録された個人情報の漏えいについて発表した。
茨城県は5月13日、広聴情報共有化システムに登録された個人情報の漏えいについて発表した。
これは同県の報道・広聴課で運用する広聴情報共有化システムにて、本来は速やかに削除するはずの、出力テストで一時的に作成した氏名等の個人情報が含まれるファイルを公開用サーバに残してしまったことで、外部から閲覧可能であったというもの。5月8日午後1時38分に、ネットに詳しいと思われる方からメールで指摘があり発覚した。
《ScanNetSecurity》