SQLインジェクションの検出 64.5 %「SiteGuard セキュリティレポート (2025.2Q)」発表 | ScanNetSecurity
2026.11.11(水)

SQLインジェクションの検出 64.5 %「SiteGuard セキュリティレポート (2025.2Q)」発表

 EGセキュアソリューションズ株式会社は7月28日、「SiteGuard セキュリティレポート(2025.2Q)」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー

 EGセキュアソリューションズ株式会社は7月28日、「SiteGuard セキュリティレポート(2025.2Q)」を発表した。

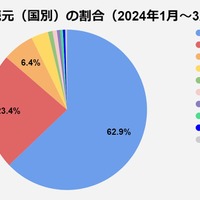
 同レポートは、同社が開発・提供するクラウド型WAF「SiteGuard Cloud Edition」で2025年第2四半期(2025年4月1日~6月30日)に観測したサイバー攻撃の検出情報を集約・分析したもので、「攻撃種別」「月別」「接続元(地域別)」「サイトジャンル毎の検出数と攻撃種別」「同一接続元IPアドレスによる複数サイトへの攻撃アクセス」の5つの観点で攻撃の傾向を解説している。

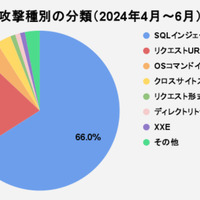
 同レポートによると、集計期間中の攻撃傾向としてはSQLインジェクションの検出が全体の64.5%を占め、依然として主要な攻撃手法であることが明らかになっている。特にECサイトでは、SQLインジェクションが85%以上を占め、継続的な狙われやすさが浮き彫りとなる結果となった。

 攻撃数は月を追うごとに増加傾向にあり、4月を基準とした場合、5月は約1.5倍、6月には1.7倍と顕著な伸びがあった。
《ScanNetSecurity》

関連記事

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  3. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop