個人情報の売却や公開を示唆する投稿も ~ 元職員がチケット販売システムの会員情報を持ち出し | ScanNetSecurity
2026.11.17(火)

個人情報の売却や公開を示唆する投稿も ~ 元職員がチケット販売システムの会員情報を持ち出し

 公益財団法人堺市文化振興財団は9月8日、同財団が運営するチケット販売システム「sacayメイト」の会員情報を元職員が不正に持ち出していたと発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 公益財団法人堺市文化振興財団は9月8日、同財団が運営するチケット販売システム「sacayメイト」の会員情報を元職員が不正に持ち出していたと発表した。

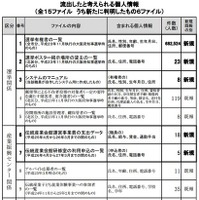
 これは同財団の元職員で、同財団が舞台管理運営業務を委託しているさかいステージサービスの従業員が、sacayメイト会員等の個人情報を含むデータを窃取し、個人情報の一部を外部に流出させたというもの。データが窃取された時点では、個人データにパスワードを設定していなかったため閲覧が可能であり、かつ外部記録媒体の使用に関する制限が十分に講じられておらず、情報の持ち出しが可能な環境であったことが原因。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  3. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  4. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop