暗黙の了解:中国はロシアをサイバー攻撃しない ~ 覆す攻撃事例 | ScanNetSecurity
2026.11.06(金)

暗黙の了解:中国はロシアをサイバー攻撃しない ~ 覆す攻撃事例

 長年にわたり、中国とロシアのサイバー攻撃者は互いの衝突をおおむね避けてきた。しかし、今回の侵害は、中国の APT オペレーターが諜報活動のために、ロシアのインフラストラクチャ、または少なくともそのサプライチェーンを探査する意思を持つようになったことを示唆している。

国際 TheRegister
https://www.theregister.com/2025/10/16/chinese_russian_cyber_espionage/
https://www.theregister.com/2025/10/16/chinese_russian_cyber_espionage/ 全 1 枚 拡大写真

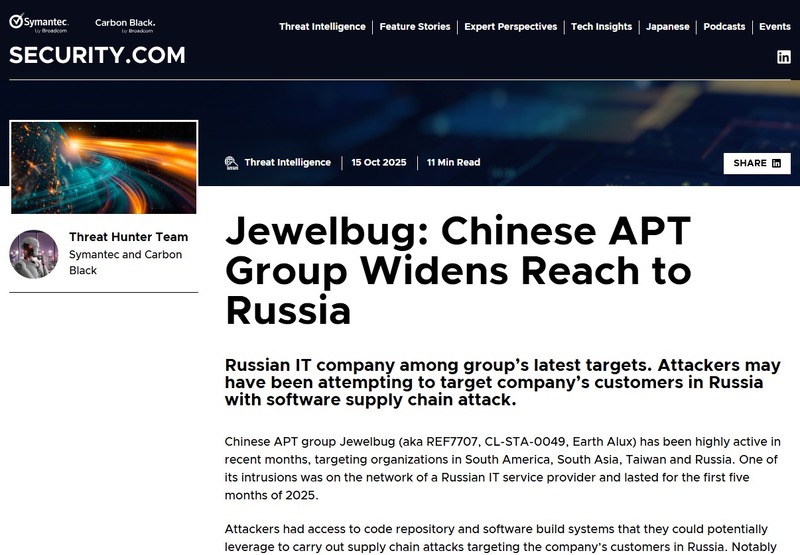
 中国のサイバースパイが、研究者らが「北京がモスクワに対してサイバー攻撃を仕掛けた稀な事例」と呼ぶ中で、ロシアの IT サービスプロバイダーに静かに侵入した。

 Symantec の Threat Hunter Team のセキュリティ専門家らは、ロシアの IT サービス企業への侵入を、「Jewelbug」(REF7707、CL-STA-0049、Earth Alux としても追跡されている)として知られる中国の APT グループによるものと特定した。これは、国家支援のサイバー諜報活動の不透明極まる世界における、驚くべき事態の展開を示している。

 長年にわたり、中国とロシアのサイバー攻撃者は互いの衝突をおおむね避けてきた。しかし、今回の隠密な侵害は、中国の APT オペレーターが諜報活動のために、ロシアのインフラストラクチャ、少なくともそのサプライチェーンを探査する意思を持つようになったことを示唆している。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  4. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

  5. クラブツーリズムに不正アクセス、約432万件の会員情報が漏えいした可能性

    クラブツーリズムに不正アクセス、約432万件の会員情報が漏えいした可能性

ランキングをもっと見る
PageTop