公開サーバのファイルと同じ ~ サイバー攻撃グループ名乗る人物が「IIJ からソースコードを盗み出した」とファイルを添付し投稿 | ScanNetSecurity
2026.11.12(木)

公開サーバのファイルと同じ ~ サイバー攻撃グループ名乗る人物が「IIJ からソースコードを盗み出した」とファイルを添付し投稿

 株式会社インターネットイニシアティブ(IIJ)は11月5日、サイバー攻撃グループを名乗る人物の投稿について発表した。

脆弱性と脅威 脅威動向
IIJ@IIJ_PR
IIJ@IIJ_PR 全 1 枚 拡大写真

 株式会社インターネットイニシアティブ(IIJ)は11月5日、サイバー攻撃グループを名乗る人物の投稿について発表した。

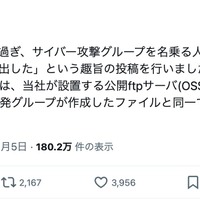
 同社によると11月5日昼過ぎに、サイバー攻撃グループを名乗る人物が「IIJからソースコードを盗み出した」という趣旨の投稿を行ったが、その投稿に添付されたファイルは、同社が設置する公開ftpサーバ(OSSなどの配布用)にある、同社以外の開発グループが作成したファイルと同一であることを確認している。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  4. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop