慶應義塾大学委託先が使用した入力補助ツール Jijilla に不正アクセス、通信教育課程に関する情報が流出 | ScanNetSecurity
2026.11.12(木)

慶應義塾大学委託先が使用した入力補助ツール Jijilla に不正アクセス、通信教育課程に関する情報が流出

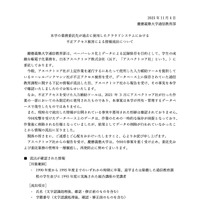
 慶應義塾大学通信教育部は11月4日、業務委託先が過去に使用したクラウドシステムへの不正アクセスについて発表した。文字のコピーができないPDFファイルで公開している。

インシデント・事故 インシデント・情報漏えい
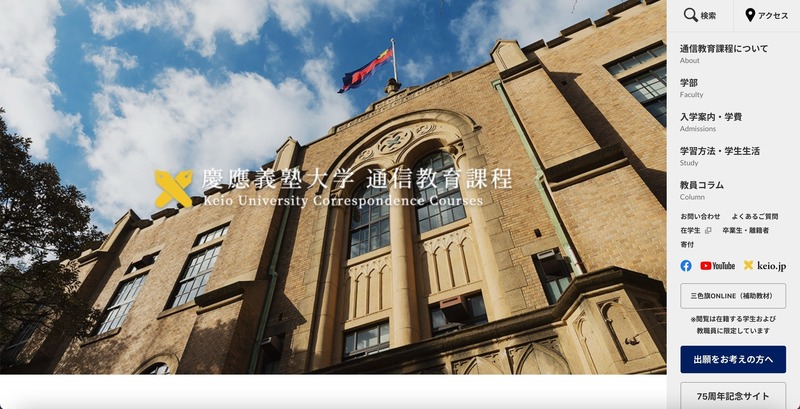
トップページ
トップページ 全 2 枚 拡大写真

 慶應義塾大学通信教育部は11月4日、業務委託先が過去に使用したクラウドシステムへの不正アクセスについて発表した。文字のコピーができないPDFファイルで公開している。

 これは同学通信教育部が学生の成績台帳電子化業務を委託している日本アスペクトコア株式会社が使用した入力補助ツール「Jijilla」を提供するローレルバンクマシン社に不正アクセスがあり、データベース上に保存されていた通信教育課程に関する情報が流出したというもの。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop