地方職員共済組合は11月28日、地方職員共済組合の組合員および被扶養者が利用可能な健康情報ポータルサイト「Pep Up」への不正アクセスについて発表した。
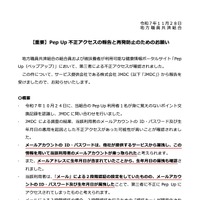
これは10月24日に、同組合のPep Up利用者1名が身に覚えのないポイント交換記録を認識したため、サービス提供会社である株式会社JMDCに連絡し、JMDCによる調査を行った結果、当該利用者のメールアカウントのID・パスワード及び生年月日を悪用した不正アクセスの可能性が高いことが判明したというもの。

地方職員共済組合は11月28日、地方職員共済組合の組合員および被扶養者が利用可能な健康情報ポータルサイト「Pep Up」への不正アクセスについて発表した。
地方職員共済組合は11月28日、地方職員共済組合の組合員および被扶養者が利用可能な健康情報ポータルサイト「Pep Up」への不正アクセスについて発表した。
これは10月24日に、同組合のPep Up利用者1名が身に覚えのないポイント交換記録を認識したため、サービス提供会社である株式会社JMDCに連絡し、JMDCによる調査を行った結果、当該利用者のメールアカウントのID・パスワード及び生年月日を悪用した不正アクセスの可能性が高いことが判明したというもの。
《ScanNetSecurity》