「GMOサイバー攻撃 ネットde診断 ASM」が Oracle EBS と SAP の深刻な脆弱性に緊急対応 | ScanNetSecurity
2026.09.18(金)

「GMOサイバー攻撃 ネットde診断 ASM」が Oracle EBS と SAP の深刻な脆弱性に緊急対応

 GMOサイバーセキュリティ byイエラエ株式会社は12月12日、「GMOサイバー攻撃 ネットde診断 ASM」をアップデートし、Oracle EBSとSAPの深刻な脆弱性に緊急対応したと発表した。

製品・サービス・業界動向 新製品・新サービス

 GMOサイバーセキュリティ byイエラエ株式会社は12月12日、「GMOサイバー攻撃 ネットde診断 ASM」をアップデートし、Oracle EBSとSAPの深刻な脆弱性に緊急対応したと発表した。

 「GMOサイバー攻撃 ネットde診断 ASM」は、直感的に使用が可能なセキュリティプラットフォームで、国産ASMツールとして培ってきた「IT資産の棚卸しとリスク可視化」の強みを活かしながら、ASMツールの枠にとどまらず「複雑化するセキュリティ運用をシンプルにし、“何から対策すべきか”を可視化する」というビジョンの実現を目指している。

 「GMOサイバー攻撃 ネットde診断 ASM」では、ランサムウェア攻撃など悪用が確認されている深刻な脆弱性「Oracle E-Business Suite」の任意コード実行(CVE-2025-61882)および「SAP NetWeaver」のファイルアップロード脆弱性(CVE-2025-31324)への対応として、新たに下記の診断項目を追加しており、同サービスの利用者は当該脆弱性が自社システムに存在するかどうかを優先的に確認し、迅速な対応判断を行うことが可能となる。

・「Oracle E-Business Suite」と 「SAP NetWeaver」 の利用検知
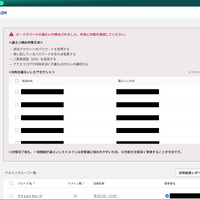
「Oracle E-Business Suite」と「SAP NetWeaver」の利用および本脆弱性が悪用される可能性のある機能を検知した場合に、深刻な脆弱性が存在する可能性を通知。
《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. 塩尻警察署で個人情報が記載された「交通安全施設損壊事案報告書」等が所在不明に

    塩尻警察署で個人情報が記載された「交通安全施設損壊事案報告書」等が所在不明に

ランキングをもっと見る
PageTop