セキュリティインシデント経験企業の 10 %が 10 億円以上の甚大な経済的損失 | ScanNetSecurity
2026.09.14(月)

セキュリティインシデント経験企業の 10 %が 10 億円以上の甚大な経済的損失

 株式会社アシュアードは12月24日、インシデント経験企業の経済的損失についての実態調査の結果を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
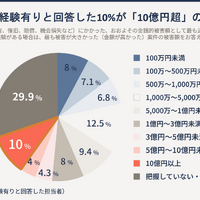
インシデント経験有りと回答した10%が「10億円超」の損失
インシデント経験有りと回答した10%が「10億円超」の損失 全 4 枚 拡大写真

 株式会社アシュアードは12月24日、インシデント経験企業の経済的損失についての実態調査の結果を発表した。

 同調査は、従業員数が1,000名以上の大手企業に所属する情報システム・セキュリティ部門の担当者500名を対象に、自社への直接的なサイバー攻撃やセキュリティインシデント、取引先に起因したセキュリティインシデントの経験有無ならびに経済的損失の実態について調査した結果をまとめたもの。

 調査結果によると、セキュリティインシデント経験有りと回答した351件の企業の10%が、10億円以上の甚大な経済的損失を被っていることが判明した。被害額を把握している中で最も高い割合を占めたのは、1,000万~5,000万円未満の12.5%で、セキュリティインシデントによる経済的な損失は、復旧・調査費用、賠償、機会損失などの対応コストが積算された結果、多くの企業で数千万円規模に達するという実態が浮き彫りとなった。

 セキュリティインシデントにより、業務が停止または重大な支障が出た期間は「1週間未満」が35.3%を占める一方、「1ヶ月以上」の長期化も14.2%に達しており、一度セキュリティインシデントが発生すると、復旧までに長期化を要し、事業へ甚大な影響を与えるため、被害が拡大する前の段階でセキュリティインシデントを食い止め、対応期間を最小化するための経営努力が強く求められていると指摘している。

 58.2%が取引先に起因したセキュリティインシデントを経験しており、その起点となった取引先として、「システム開発・運用・保守委託先」が50.2%で最多となり、「クラウドサービス事業者」が37.5%、「データセンター事業者」が28.9%で続いている。

 サイバー攻撃による被害の件数・金額が増加傾向にある中で、サイバー保険への加入状況について尋ねたところ、「加入している」は全体の58.6%に留まった。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. 「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

    「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

  4. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

  5. SCS評価制度対応第一歩、IDアカウント管理をどう見直す? 10 / 7 HENNGEとサイバートラストが共同ウェビナー開催

    SCS評価制度対応第一歩、IDアカウント管理をどう見直す? 10 / 7 HENNGEとサイバートラストが共同ウェビナー開催PR

ランキングをもっと見る
PageTop