1 位はアクセス権限誤設定 ~ クラウド利用のリスク事例トップ 10 | ScanNetSecurity
2026.11.12(木)

1 位はアクセス権限誤設定 ~ クラウド利用のリスク事例トップ 10

 株式会社アシュアードは8月16日、SaaSなどのクラウドサービスの利用にあたって実際に発生したことのある事例トップ10をまとめ発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
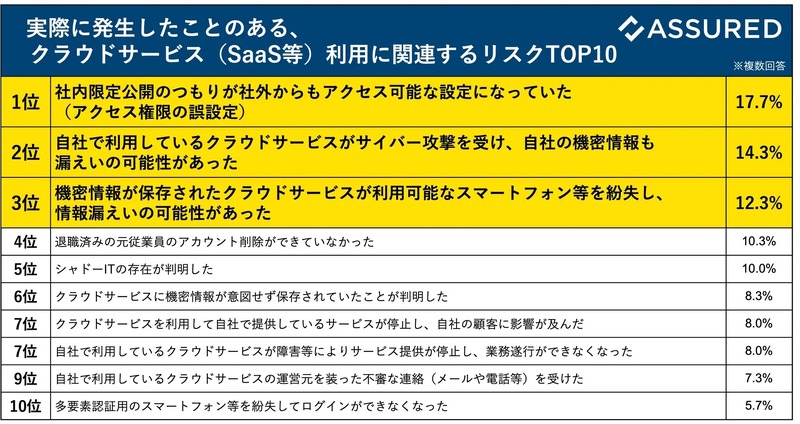
実際に発生したことのあるクラウドサービス(SaaS等)利用に関連するリスクTOP10
実際に発生したことのあるクラウドサービス(SaaS等)利用に関連するリスクTOP10 全 1 枚 拡大写真

 株式会社アシュアードは8月16日、SaaSなどのクラウドサービスの利用にあたって実際に発生したことのある事例トップ10をまとめ発表した。

 同調査は7月に、従業員数1,000名以上を有する大手企業の情報システム部門に所属する300人を対象に、SaaSなどのクラウドサービスの利用にあたって実際に発生したことのある事例トップ10をまとめたもの。同調査で、対象者の半数に及ぶ51.3%で情報漏えいの危機やサービス提供に支障をきたす可能性のある事例が発生したことが判明している。

 1位は「社内限定公開のつもりが社外からもアクセス可能な設定になっていた(アクセス権限の誤設定)」で17.7%、次いで2位は「自社で利用しているクラウドサービスがサイバー攻撃を受け、自社の機密情報も漏えいの可能性があった」で14.3%、3位は「機密情報が保存されたクラウドサービスが利用可能なスマートフォン等を紛失し、情報漏えいの可能性があった」が12.3%であった。

 株式会社アシュアード代表取締役社長の大森厚志氏は「機密情報を取り扱ったり、自社サービスに重大な影響を及ぼすような重要度の高いクラウドサービスについては、インシデントの発生に備え、予め代替手段を用意しておくなどの対策も重要です。」とコメントしている。
《高橋 潤哉》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  5. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

ランキングをもっと見る
PageTop