カンバスにランサムウェア攻撃、フレームワークの脆弱性を利用して侵入された可能性が高いと推測 | ScanNetSecurity
2026.11.21(土)

カンバスにランサムウェア攻撃、フレームワークの脆弱性を利用して侵入された可能性が高いと推測

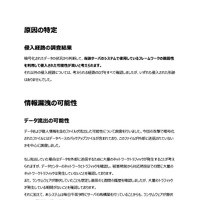
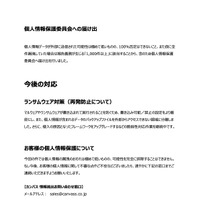
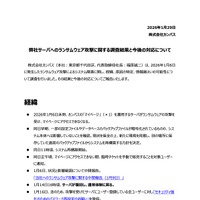
 株式会社カンバスは1月29日、1月6日に公表した同社へのランサムウェア攻撃について、調査結果を発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 4 枚 拡大写真

 株式会社カンバスは1月29日、1月6日に公表した同社へのランサムウェア攻撃について、調査結果を発表した。

 同社では1月6日未明に、同社認証サーバへのランサムウェア攻撃を受けた影響で、マイページへのアクセスが不可能な状態となっており、ファイル等の流出有無について調査を進めるとともに、復旧に向けた対応を行っていた。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  3. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  4. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  5. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

ランキングをもっと見る
PageTop