ホテル日航プリンセス京都が利用する Expedia の管理者用アカウントに不正アクセス、カード情報入力を求める偽メッセージ送信 | ScanNetSecurity
2026.10.05(月)

ホテル日航プリンセス京都が利用する Expedia の管理者用アカウントに不正アクセス、カード情報入力を求める偽メッセージ送信

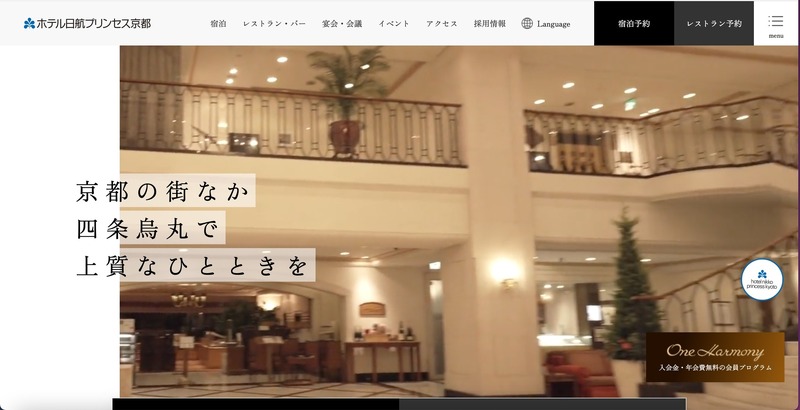
 株式会社ホテルプリンセス京都は3月19日、不正アクセスによる顧客の個人情報流出について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 4 枚 拡大写真

 株式会社ホテルプリンセス京都は3月19日、不正アクセスによる顧客の個人情報流出について発表した。

 これは3月2日に、ホテル日航プリンセス京都が利用しているExpedia 社の運営する予約サイト「Expedia」の管理者用アカウントが第三者に不正利用され、同ホテル従業員になりすまし、メッセージングアプリ「WhatsApp」を通じて顧客にクレジットカード情報の入力を求める偽メッセージが送信されたというもの。2026年3月5日から2027年2月27日までの滞在期間に、Expedia経由で宿泊予約をした一部顧客の氏名、電話番号、宿泊日、宿泊金額などを含む個人情報が不正に閲覧された可能性がある。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

  3. 東産業 公式サイトにwp2shell を悪用した不正アクセス

    東産業 公式サイトにwp2shell を悪用した不正アクセス

  4. 池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

    池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

  5. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

ランキングをもっと見る
PageTop