株式会社ドズルは9月12日、同社が運営する「ドズル社ストア」における不正なページへの誘導について発表した。
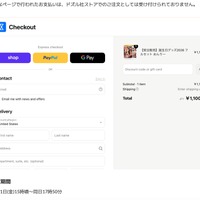
これは9月11日午後4時頃に、「ドズル社ストア」で商品購入手続きの際、正規の決済ページではない不正な外部ページへ誘導される事象が発生したというもの。不正なページには、主に下記のような特徴があり、不正なページで行われた支払いは、「ドズル社ストア」での注文として受け付けられていない。
・ページ左上に「Checkout」と表示され、ドズル社ストアの名称・ロゴが表示されない
・英語で表示され、配送先の国・地域に「United States」があらかじめ選択されている
・実際の商品価格と大きく異なる高額な金額が表示される
同社によると、発生推定期間中(9月11日午後3時頃~午後5時50分)に購入手続きをおこなったにもかかわらず、同ストアからの注文確認メールが届いていない場合は、不正なページで決済が行われた可能性があるという。
同社では、発生推定期間中に上記の特徴を持つページでクレジットカード情報を入力した場合、利用のカード会社に連絡のうえで、不正利用の有無の確認や、カードの利用停止・再発行について相談するよう呼びかけている。
同社と「ドズル社ストア」を構成するECプラットフォームであるShopify社との調査の結果、同ストアに導入されていた外部アプリが不正なページへの誘導の原因であることを特定している。
同社では、原因となっていた外部アプリを9月11日午後8時23分に削除し、現在は正規の決済ページが正しく表示されることを確認している。
なお同社では、顧客の安全を確保するため、外部の専門機関による調査結果が出るまで同ストアの休止を継続する。
同社では、ストアに導入するアプリの管理体制の見直しと管理アカウントのセキュリティ強化を行い、再発防止に努めるとのこと。