「MaaS Car」再委託先の日本テレネットにランサムウェア攻撃、会員情報が漏えいした可能性 | ScanNetSecurity
2026.09.22(火)

「MaaS Car」再委託先の日本テレネットにランサムウェア攻撃、会員情報が漏えいした可能性

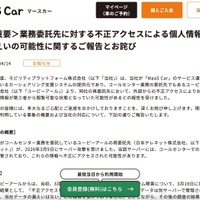
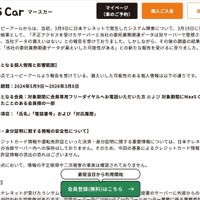
 モビリティプラットフォーム株式会社は4月14日、業務委託先への不正アクセスによる個人情報漏えいの可能性について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 4 枚 拡大写真

 モビリティプラットフォーム株式会社は4月14日、業務委託先への不正アクセスによる個人情報漏えいの可能性について発表した。

 これは同社が「MaaS Car」のサービス運営に利用しているカーシェアリング支援システムの提供元で、コールセンター業務の委託先でもあるユーピーアール株式会社の再委託先の日本テレネット株式会社に対し、3月9日にサーバ攻撃があり、顧客の個人情報が第三者から閲覧可能な状態となっていた可能性が判明したというもの。当該サーバには、コールセンターでの対応履歴が保管されており、これらの情報へ不正にアクセスされた可能性がある。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 顧客情報の一括エクスポートを確認 ~ カインドオルが利用するECプラットフォームに不正アクセス

    顧客情報の一括エクスポートを確認 ~ カインドオルが利用するECプラットフォームに不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 「Firefox」にクラッシュを引き起こされる脆弱性、攻撃も確認(JPCERT/CC)

    「Firefox」にクラッシュを引き起こされる脆弱性、攻撃も確認(JPCERT/CC)

  4. AI がランサムウェア攻撃全工程を実行、被害企業に 80 ページにわたる“セキュリティ監査報告書”まで提出

    AI がランサムウェア攻撃全工程を実行、被害企業に 80 ページにわたる“セキュリティ監査報告書”まで提出

  5. 任天堂、Nintendo Switch の脆弱性を公表 ~ QRコード読み取りで情報漏えいの恐れ

    任天堂、Nintendo Switch の脆弱性を公表 ~ QRコード読み取りで情報漏えいの恐れ

ランキングをもっと見る
PageTop