トレンドマイクロ株式会社は6月19日、AIサービス「claude.ai」のチャット共有画面から不正なコマンドを実行させるClickFix型攻撃キャンペーンの分析記事を発表した。
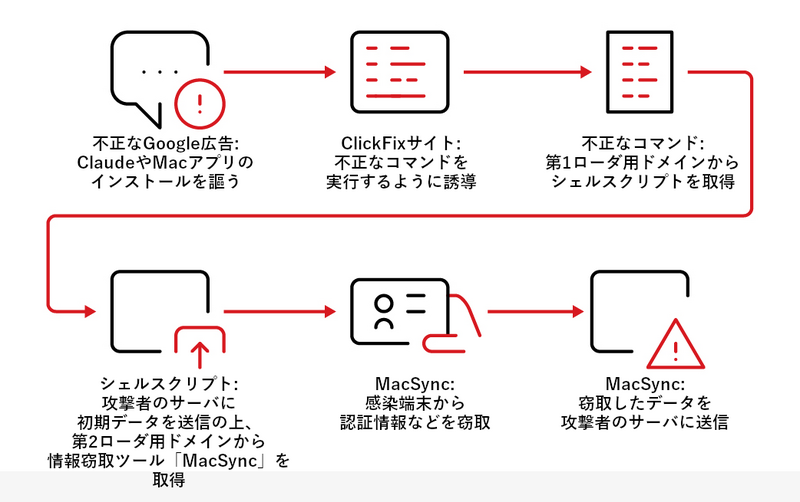
著名なAI開発ツールに扮し「ClickFix」と呼ばれる騙しの手口を悪用した攻撃が執拗に展開されているが、TrendAI Researchの分析によると、本攻撃はGoogleの検索広告を悪用し、「ChatGPT Codex」や「Perplexity」、「Cursor IDE」、「JetBrains」、「Claude AI(claude.ai)」などのAI/開発ブランド名、またはMac用ユーティリティを騙ることで、被害者を偽サイトに誘導しているという。
攻撃者はAI開発ツールに興味のある人々を狙った有料広告を配信しており、普段からコマンド実行に慣れていて、そこに拒否感を抱きにくい標的をピンポイントで狙い撃ちしており、「トラブルの解決」や「インストールの完了作業」といった名目で、PowerShellなどのコマンドを被害者自身の手でコピー・ペーストさせ、不正な処理を起動させている。
同事例のインフラ面の特徴として、初期段階では「GitLab Pages」のサービスを通して92個の不正なホストが運用されていたが、「GitLab Pages」は信頼性の高いドメイン「*.gitlab.io」の下に無料で静的サイトを設置できる点が特徴で、そこに不正なサイトが設置され、AIブランドなどに扮した名前が設定されていれば、セキュリティ意識の高いユーザでも「gitlab.ioだから大丈夫だろう」と思い込み、騙されてしまう可能性があるという。今回の攻撃者は、正規のソフトウェア・ダウンロードサイトに酷似したサブドメインを数十個も確保し、それらを次々と高速に切り替えることで、検知やブロックの回避を図っていた。
活動の後半では攻撃手法が著しく変化し、ClickFix詐欺の指示文が、AIサービス「claude.ai」の「チャット共有画面」に提示されるようになっている。TrendAI Researchからの通報を受けたAnthropic社は調査を開始し、該当アカウントを停止(BAN)するとともに、問題の共有チャットIDを無効化するとともに、チャット共有の悪用防止に向けた対策を進行している。
同記事では、2026年4月8日から6月14日の間に見られた活動の技術詳細や変遷を解説している。