KDDI の ISP 事業者向けメールシステムに不正アクセス、ゼロデイ脆弱性を悪用 | ScanNetSecurity
2026.10.23(金)

KDDI の ISP 事業者向けメールシステムに不正アクセス、ゼロデイ脆弱性を悪用

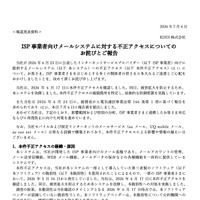
 KDDI株式会社は7月6日、6月23日に公表したISP事業者向けメールシステムへの不正アクセスについて、続報を発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 KDDI株式会社は7月6日、6月23日に公表したISP事業者向けメールシステムへの不正アクセスについて、続報を発表した。

 同社では6月17日に、インターネットサービスプロバイダー(ISP事業者)向けに提供するメールシステムへの不正アクセスを確認しており、同日、被害拡大を防止するために同システムを改修していた。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  3. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  4. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  5. 近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

    近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

ランキングをもっと見る
PageTop