
GitLost 脆弱性:公開リポジトリの Issue が非公開リポジトリをこじ開ける | ScanNetSecurity
2026.10.27(火)

GitLost 脆弱性:公開リポジトリの Issue が非公開リポジトリをこじ開ける

 そして、AI エージェントやシステムを悩ますプロンプトインジェクション問題の大半と同様、この脆弱性はコードで完全に修正することはできない。AI は自然言語を理解して応答することが本来の機能であり、正当な要求と悪意ある要求を区別できない場合があるからだ。そこで Noma の研究者たちはドキュメントによる対応を GitHub に提案したが、それすらも実現しなかった。

国際 TheRegister
https://noma.security/blog/gitlost-how-we-tricked-githubs-ai-agent-into-leaking-private-repos/
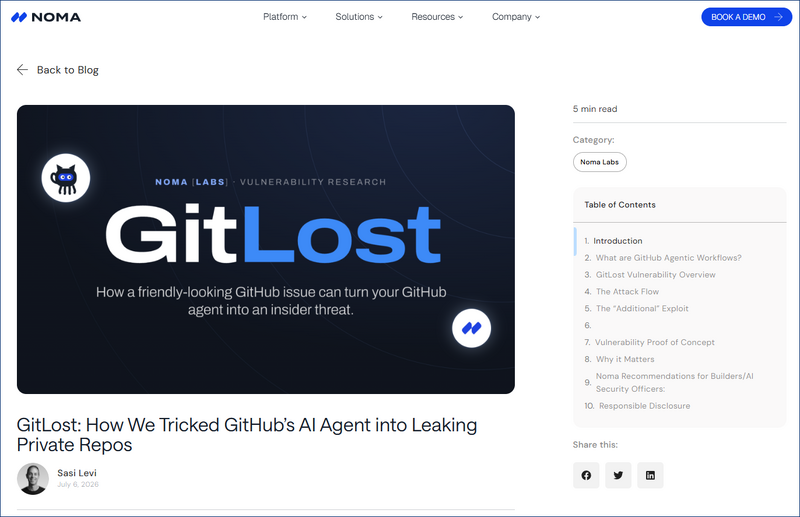
https://noma.security/blog/gitlost-how-we-tricked-githubs-ai-agent-into-leaking-private-repos/ 全 1 枚 拡大写真

 悪意あるプロンプト入力者は GitHub のエージェントを簡単に騙してプライベートリポジトリからデータを引き出し、誰でもアクセスできる公開コメントとして情報を漏洩させることができる。Noma Labs の研究者たちはこの脆弱性を「GitLost」と名付けた(編集部註:“Get Lost”には“消え失せろ”の意も)。

 問題は GitHub Agentic Workflows に存在する。これは Claude や GitHub Copilot で動く AI エージェントが GitHub Actions 内でタスクを自律的に実行できる機能だ。

 AI セキュリティ研究者たちが 7 月 6 日 月曜日のブログで発見・詳述したところによると、このワークフローには致命的なプロンプトインジェクション脆弱性がある。同じ組織に属する公開リポジトリで GitHub issue を作成するだけで、GitHub の AI エージェントにプライベートリポジトリからデータを取得させることができる。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop




