警察庁が DMARC を郵便局に例えて紹介「Quarantine」「Reject」への移行促す | ScanNetSecurity
2026.11.11(水)

警察庁が DMARC を郵便局に例えて紹介「Quarantine」「Reject」への移行促す

 警察庁は9月1日、サイバー警察局便りR8Vol.11「あなたの会社のメール、「誰でも名乗れる状態」になっていませんか?」を公開した。

脆弱性と脅威 脅威動向
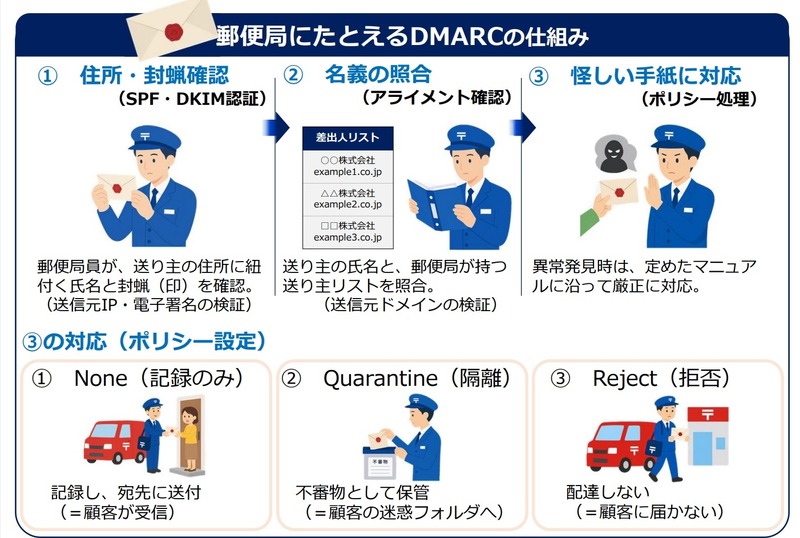
郵便局にたとえるDMARCの仕組み
郵便局にたとえるDMARCの仕組み 全 1 枚 拡大写真

 警察庁は9月1日、サイバー警察局便りR8Vol.11「あなたの会社のメール、「誰でも名乗れる状態」になっていませんか?」を公開した。

 同便りでは、自社ドメインを悪用したなりすましメールから顧客・取引先・自社ブランドを守る「DMARC」の仕組みを郵便局に例えて紹介している。

 同便りでは、DMARCポリシーの設定が「None(記録のみ)」のまま放置されていないか確認するよう注意を促すとともに、レポートを確認し、自社ドメインを名乗るメールを把握した上で「Quarantine」または「Reject」への移行を検討するよう案内している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  2. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  3. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  4. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop