公益財団法人 九州先端科学技術研究所でメール誤送信、見積書を自治体 ML 宛に送信 | ScanNetSecurity
2026.11.17(火)

公益財団法人 九州先端科学技術研究所でメール誤送信、見積書を自治体 ML 宛に送信

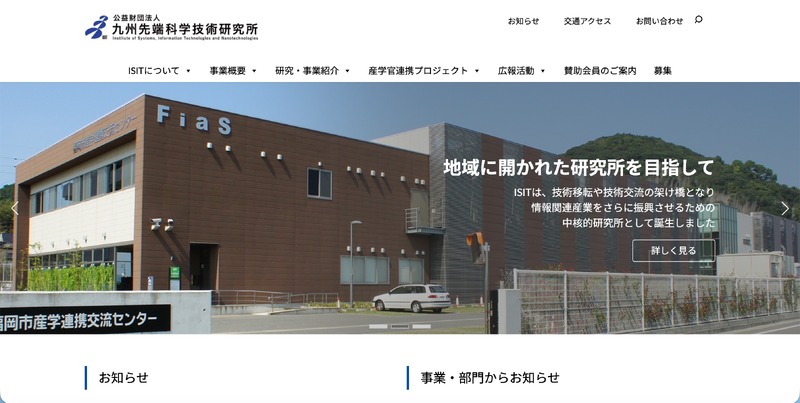
 福岡市の外郭団体である公益財団法人九州先端科学技術研究所は9月8日、メール誤送信による情報漏えいについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 4 枚 拡大写真

 福岡市の外郭団体である公益財団法人九州先端科学技術研究所は9月8日、メール誤送信による情報漏えいについて発表した。

 これは9月3日午後3時44分に、同研究所が提供しているビッグデータ&オープンデータ・イニシアティブ九州(BODIK)のホームページ保守等のサービスにて、自治体からの依頼を受けて作成した見積書をメール送信する際、誤って同サービスの利用自治体のメーリングリストを設定したことで、同リスト登録の全339の行政機関(アドレス数342件)に送信されたというもの。同日午後3時50分に発覚している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  3. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  4. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop