4月、あるソフトウェアアーキテクトが AI プロバイダーからの請求書を開き、二度見しました。彼が承認した覚えのない利用に対して、25,000 ドルが請求されていたのです。別の組織の請求額は、詐欺が発見され抑止されるまでに100万ドル近くに達しました。犯罪者が AI アカウントの制御を獲得し、盗んだアクセス権を転売して利益を得るために「AI トークン乗っ取り」のような新しい手口に転じる中、このような事例は増加傾向にあります。
AI への需要は急上昇しており、誰もが最も能力の高いフロンティアモデルへのアクセスを求めています。しかし、請求が届き、ユーザーが上昇するトークンコストに直面するにつれ、AI へのアクセス料を支払うのではなく盗むという動機が、AI のコスト上昇とまさに並行して高まっています。
この摩擦が、急成長する違法市場を生み出しました。脅威アクターが介入し、標準的なサブスクリプション価格から時には 70%~ 90% オフという大幅な割引で AI アクセスを提供しています。しかし、彼らは一体どのようにそれを行っているのでしょうか?
Okta 脅威インテリジェンスチームは、過去数ヶ月にわたりアンダーグラウンドの AI 経済を調査してきましたが、私たちが発見したものは「AI アカウントの乗っ取り」と「偽アカウントの登録」という2つの異なる手口に大別されます。
● サイバー犯罪者はどのように AI アカウントを乗っ取るのか
アカウントの乗っ取りは新しいものではありません。しかし、フロンティアモデルの価格が上がるにつれ、侵害された AI アカウントは信じられないほど価値の高い標的となっています。この盗難により、企業やソフトウェアアーキテクトが費用を負担させられることになります。
AI アカウントを乗っ取るために、攻撃者は必ずしもあなたのユーザー名とパスワードを必要としません。代わりに、彼らはあなたの万能鍵(スケルトンキー)を盗み出します。それは、何度もパスワードを入力することなくログイン状態を維持する「セッショントークン」や、マシンに持続的なアクセスを提供する「API キー」です。
ハッカーがユーザーをだましてマルウェア(人気ビデオゲームのトロイの木馬化されたバージョンなど)をダウンロードさせると、コンピューターをインフォスチーラーに感染させることができます。これらの悪意のあるプログラムは、ブラウザからセッショントークンや API キーを静かに吸い上げます。
「アンチディテクト」ウェブブラウザやプロキシネットワークを使用して盗まれたセッショントークンを再利用することで、攻撃者はログイン画面を完全にバイパスできます。彼らは実際にはサインインすることなく事実上サインインした状態になり、従来の資格情報ベースの認証や多要素認証(MFA)を完全に回避します。
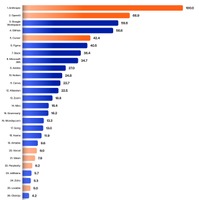
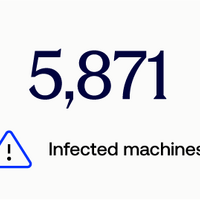
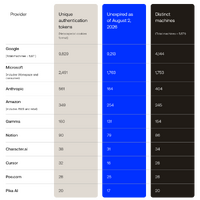
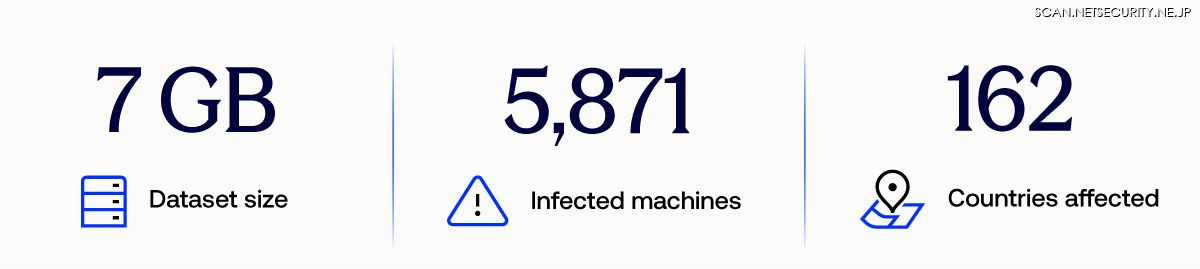
この脅威の規模を理解するために、私たちは2026年8月2日に Telegram チャンネルで公開されたインフォスチーラーデータのダンプを分析しました。7GB のデータセットには、162カ国に散らばる5,871台の感染マシンからのログが含まれていました。
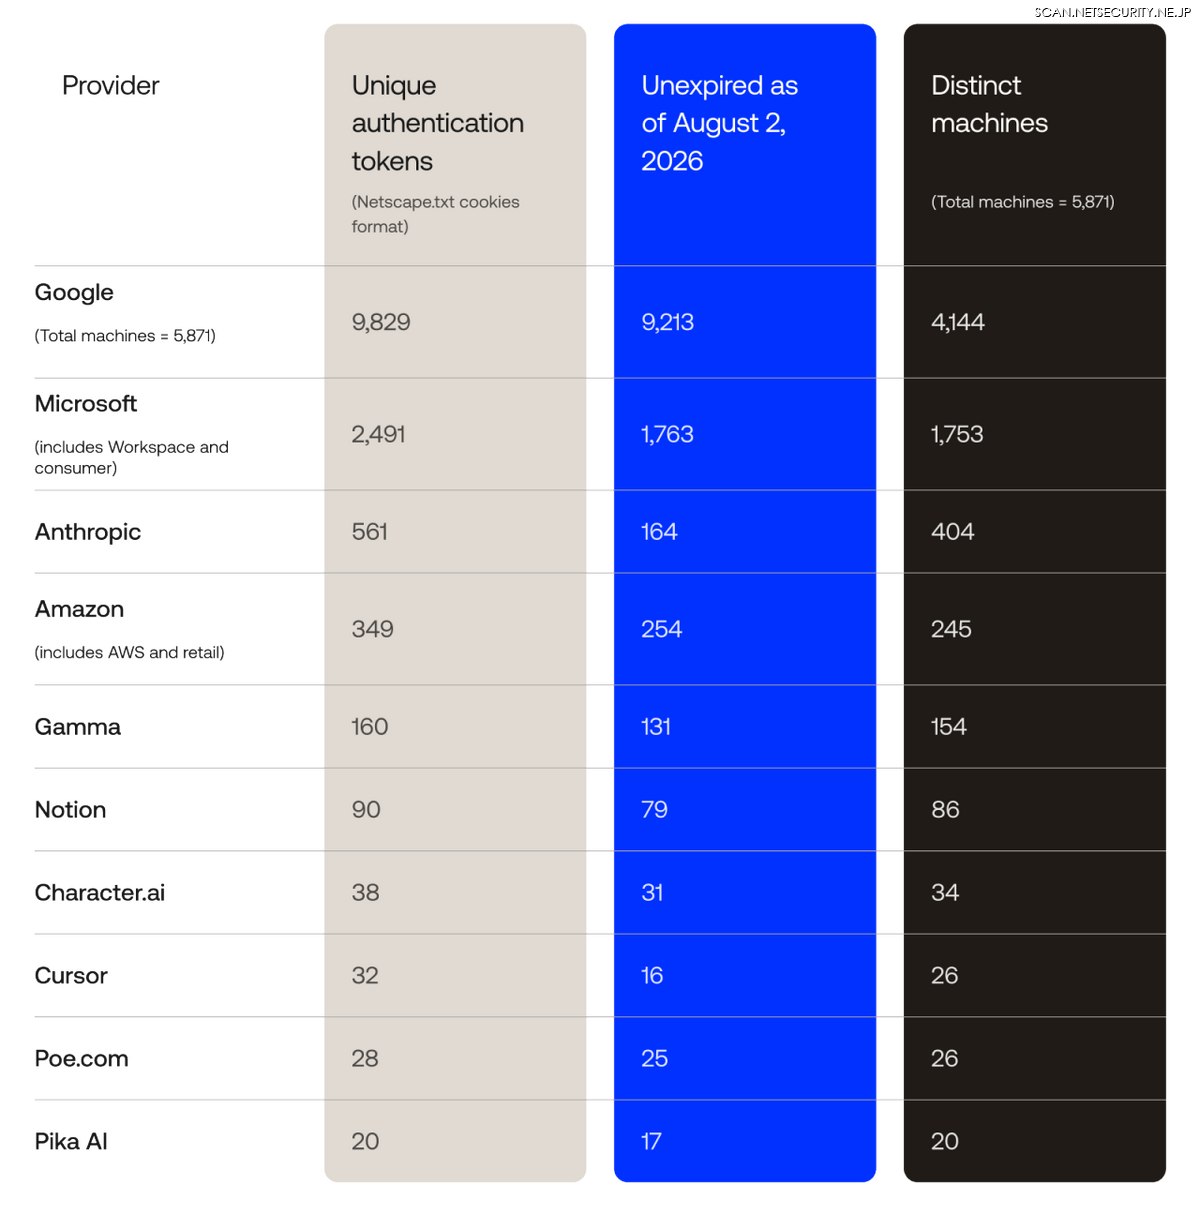
この収穫によって実態が明らかになりました。私たちは主要なテックおよび AI プロバイダーの有効で期限切れ前のセッショントークンを数千個、さらにプレーンテキストで保存された数十個の有効な API キーを発見しました。
以下の内訳は、各サービスの市場全体での人気度ではなく、この特定のデータダンプで見つかった最も頻繁なターゲットを示しています。Google、Microsoft、Amazon などのプロバイダーはシングルサインオン(SSO)ゲートウェイを使用しているため、数値はそれらのサービスによって設定されたプライマリ認証トークンを表しています。
攻撃者はまた、別のデジタルアクセスバッジの形態である JSON Web Token(JWT)も数千個盗み出していました。懸念すべきことに、これらの JWT の約18%には氏名、電話番号、メールアドレスなどのプレーンテキストの個人情報が含まれており、将来のフィッシングやソーシャルエンジニアリングの手口に必要なデータそのものを攻撃者に与えてしまっています。
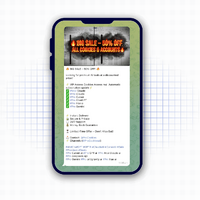
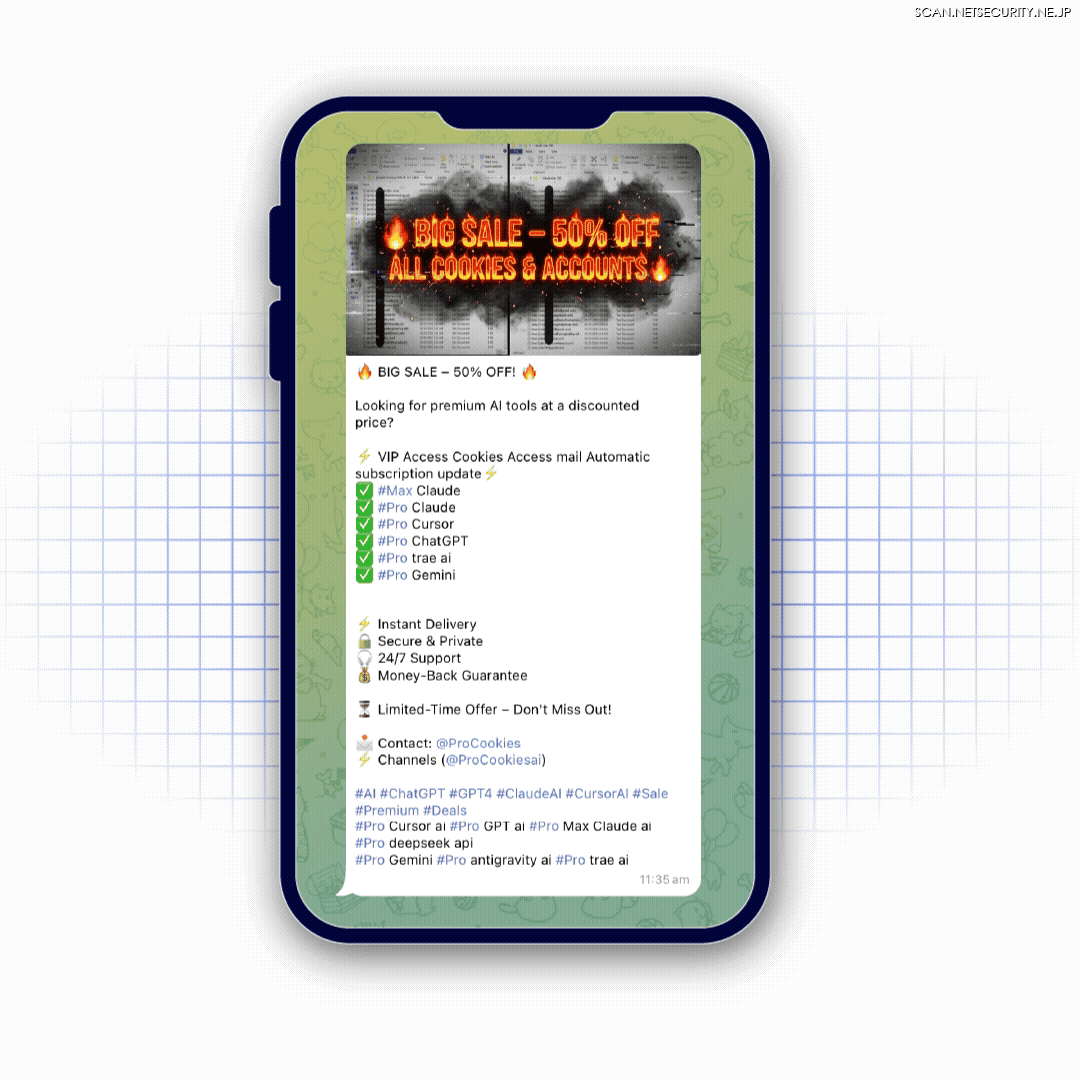
地下フォーラムのスクリーンショットで見られるように、これらのサイバー犯罪者は自分たちがしていることを隠そうともしません。実際、AI 認証情報の盗難と転売に関与する多くのベンダーは、盗まれたセッショントークンとともに、データがまだ有効かどうかを自動的に検証するソフトウェア「チェッカー」を公然と宣伝することを選択しています。
● 割引 AI の裏にある無料トライアルの悪用
アクティブなアカウントのあからさまな盗難を超えて、サイバー犯罪者はプロモーションオファーを武器化するという、別の非常に収益性の高いビジネスモデルを発見しました。
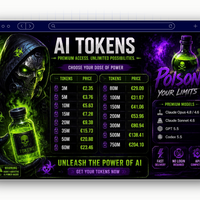
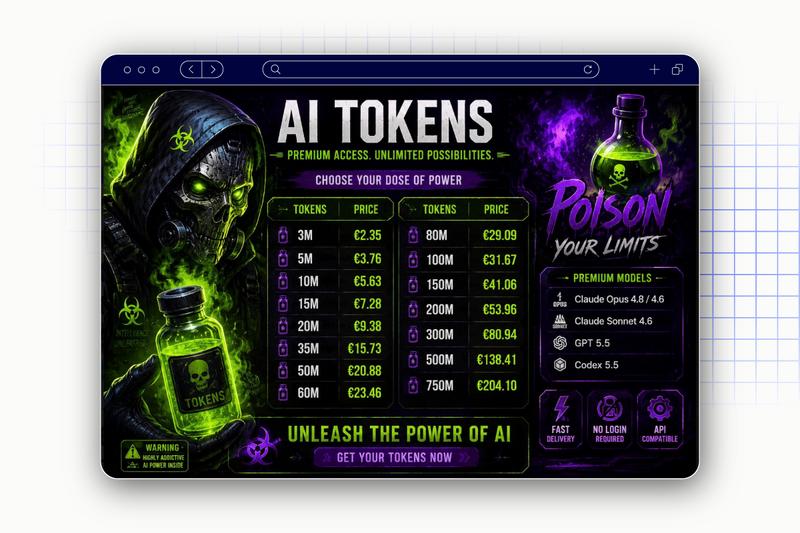
地下フォーラムや Telegram のようなメッセージングアプリを見れば、怪しいほど安い AI トークンの広告を簡単に見つけることができます。これらのグレーマーケットサービスは、公式価格のほんの一部で無制限のトークンや定額の月額プランを約束します。
多くのグレーマーケット AI プロバイダーは、自社サービスをマーケティングするために、AI がデザインしたプロ仕様のウェブサイトを使用しています。これらのサイトは合法的に見えるため、一部のユーザーはこれらの割引トークンを購入することが AI プロバイダーの利用規約に違反していることにすぐには気づかない可能性があります。
購入者にとっては、素晴らしい取引に見えます。暗号資産で支払い、API キーを受け取り、グレーマーケットプロバイダー経由でプロンプトを送信します。しかし舞台裏では、これらのプロバイダーは大手クラウドプロバイダーが提供する無料ボーナスクレジットやスタートアップ割引を悪用してビジネスを運営しています。
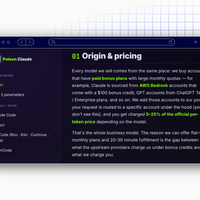
例えば、Poison Claude は、Amazon Web Services(AWS)からの100ドルのボーナスクレジットを貯め込むことで、プレミアムな Anthropic モデル(Opus 4.8や Sonnet 4.6を含む)への安価なアクセスを宣伝しています。プロンプトは Poison Claude の API から Anthropic に渡され、回答は顧客にシームレスに返されます。これらのサービスには需要があります。Poison Claude の運営者による単純な設定エラーにより公開された API ルートが露出した際、約900人のアクティブユーザーがこのサービスを利用していることが示されました。
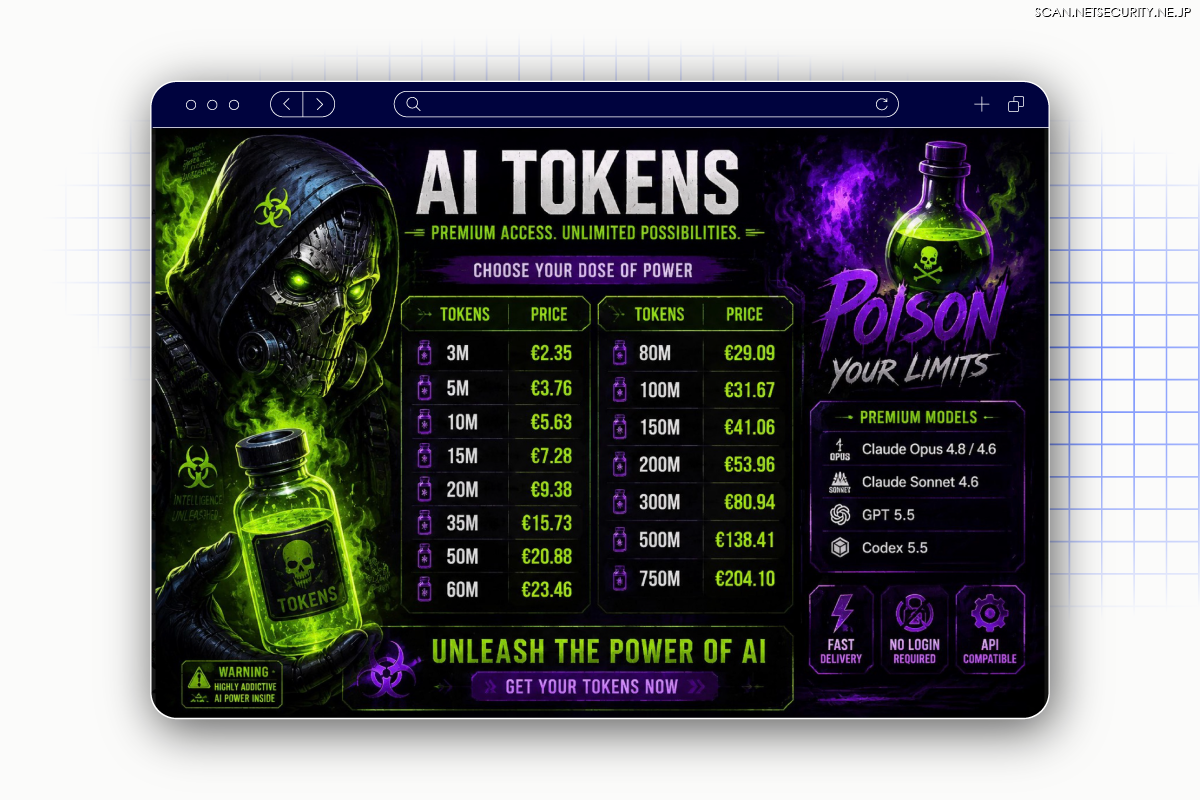
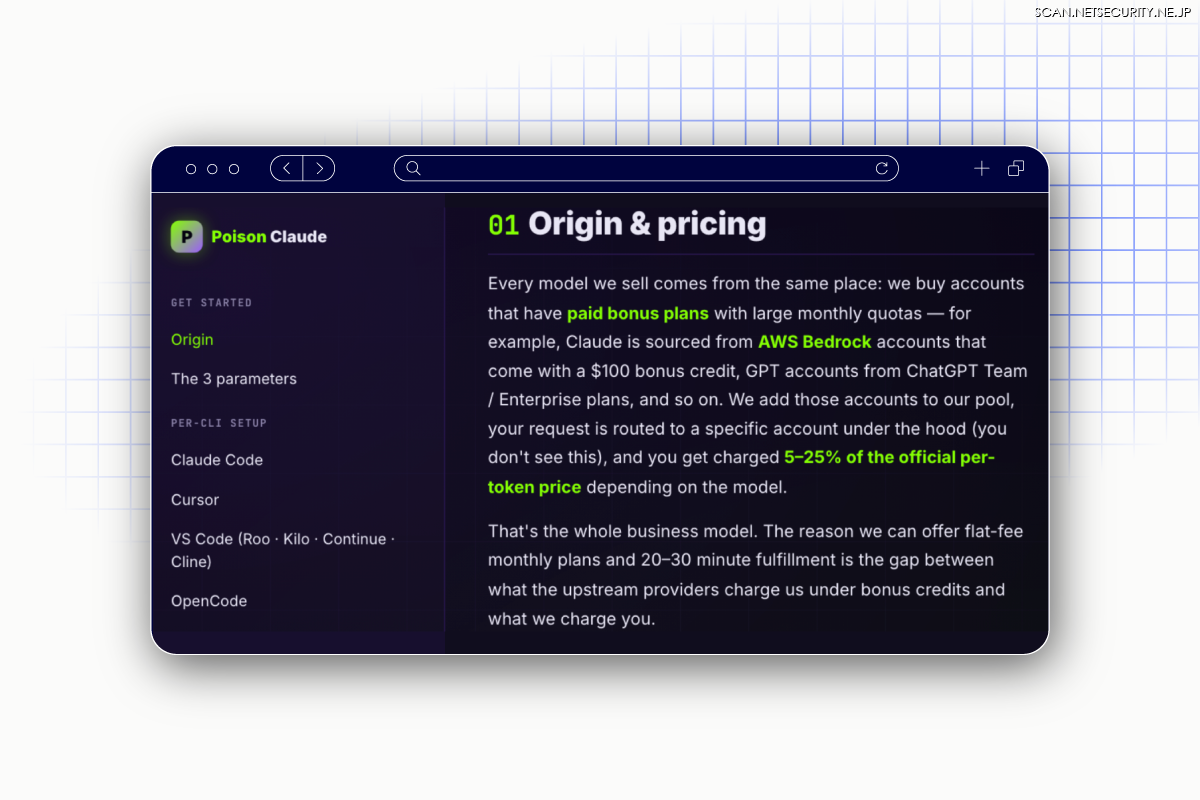
別のグレーマーケットサービスである Ecomagent.in は、スタートアップクレジットを使用しているため、割引価格で無制限のトークンを提供できると主張しています。Google は AI スタートアップ向けに最大35万ドルに達するクレジットを提供しており、Anthropic はスタートアップ向けに最大10万ドルの無料クレジットを提供しています。ボットの軍勢を使って偽アカウントの登録を自動化することで、脅威アクターはこれらのクレジットをプールし、不正に取得したこれらのアカウントを通じて顧客のプロンプトを密かにルーティングしています。
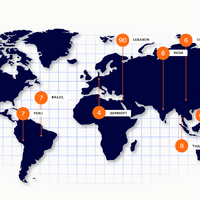
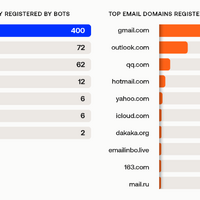
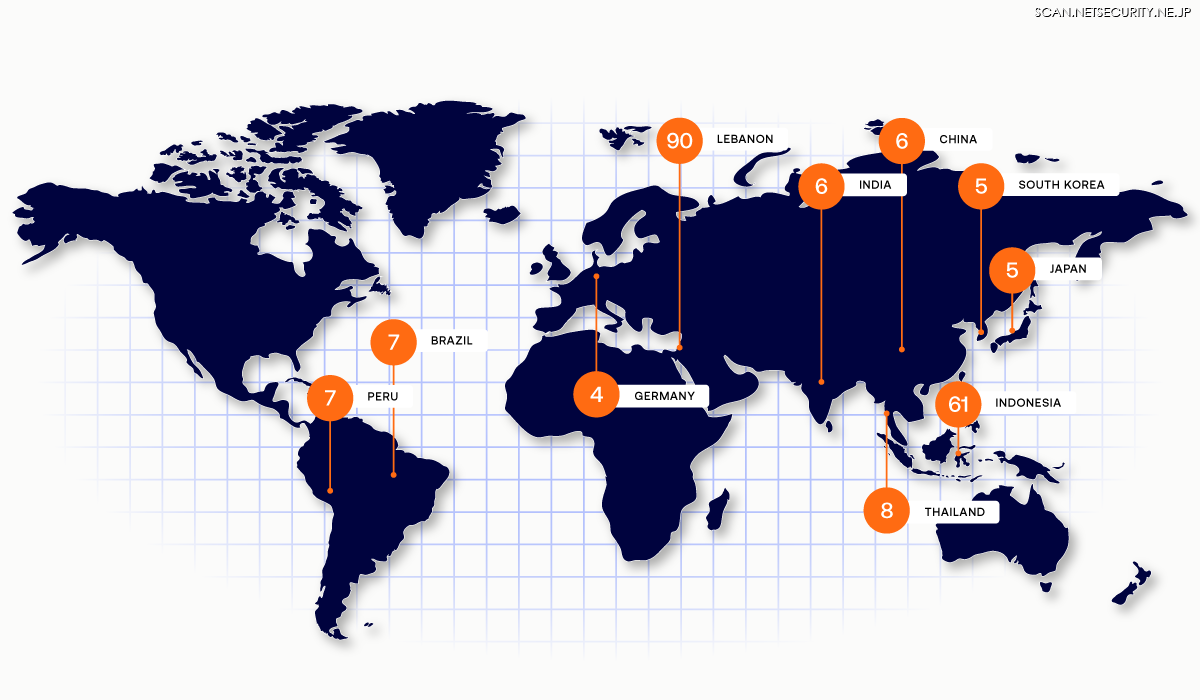
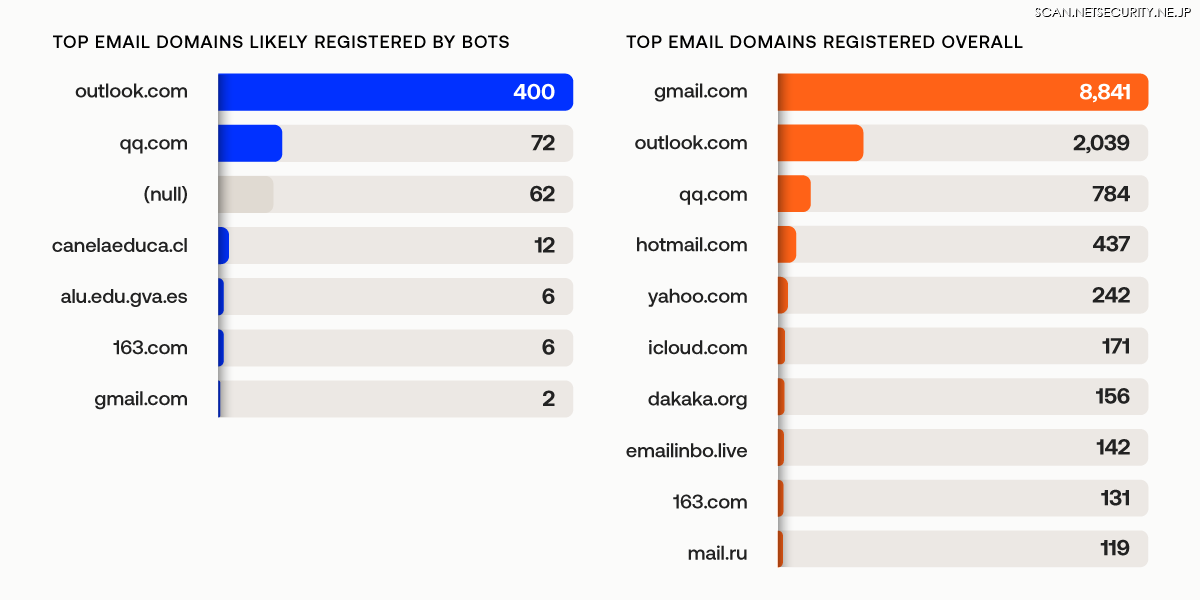
別のケースでは、Okta 脅威インテリジェンスチームは無料トライアルを提供するある AI 動画会社を観察しました。今年のある1ヶ月間で、主にレバノン、インドネシア、タイのネットワークから発生したわずか251の IP アドレスから、105,000回以上のブルートフォースによるサインアップ試行を記録しました。攻撃者は、産業規模で合成アイデンティティ(架空の身元)を作成するために、使い捨てメールドメイン(dakaka.org など)や中国の人気のメールサービス(qq.com など)を使用しました。
中国のユーザーは、ChatGPT、Claude、Gemini などの米国のフロンティアモデルに直接アクセスできません。これらのモデルは中国によって禁止もしくはブロックされているか、国家安全保障上の懸念からプロバイダーによって提供されていないためです。私たちの観察に基づくと、中国に拠点を置くユーザーが地域制限を回避している可能性が極めて高いと考えられます。
● 上位の国・地域 | 固有の IP 数
● AI サービスサインアップ詐欺:メールドメイン分析
● 地下 AI 経済の裏をかく
フロンティア AI モデルがより強力になり、運用コストが高くなるにつれ、支払うのではなくアクセス権を盗むという金銭的インセンティブは高まる一方です。そして、盗まれた AI アカウントの無断使用には、あまり目立たない第2のコストが伴います。盗まれた AI アクセス権が他の悪質なサイバー活動の実行に使用されると、捜査官がその活動を本当の発生源まで追跡することがはるかに困難になるのです。
この違法市場に対抗するために、私たちはいくつかの推奨事項を持っています。
セッションを継続的に監視する: セキュリティチームは、Okta の Identity Threat Protection(ITP)のようなソリューションを通じて、セッショントークンの再利用を監視する必要があります。ITP は、リスクを示す可能性のあるコンテキストの変化についてセッションを継続的に監視します。管理者は「Universal Logout」と呼ばれる機能を使用して、そのセッションとサポートされているアプリのセッションを一度の操作で強制終了できます。
API キーの上限設定とスコープ指定: 盗まれた場合の利用を制限するために、API キーに使用上限と IP 許可リストを設定します。組織がアカウントアクセスを既知の IP アドレス範囲に制限している場合、他の場所から使用された盗難トークンは機能しません。
偽サインアップのコストを引き上げる: ファーミング(大量作成)、共有、または一括プロビジョニングができないパスキーのような、フィッシング耐性のある資格情報を実装します。Okta 脅威インテリジェンスチームは、追跡しているどのサインアップ詐欺キャンペーンにおいても、パスキーが使用されているのをまだ観察していません。
フロンティアモデルがビジネスオペレーションの中心になるにつれ、それらへのアクセスキーは、それらが処理するデータと同じくらい価値のあるものになります。それに応じてそれらを保護し、あなたの AI 投資が地下経済ではなくあなたのビジネスに確実に利益をもたらすようにする時が来ています。
セキュリティチーム向けの防御策の推奨事項を含む技術調査の全文については、Okta 脅威インテリジェンスブログの「Free tokens for sale: How fake signups drive AI fraud」および関連レポート「Signing in without actually signing in」をお読みください。