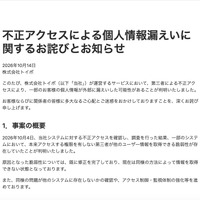
株式会社トイポは10月14日、同社が開発・運営する行動データプラットフォーム「トイポアプリ」への不正アクセスによる一部顧客の個人情報が外部に漏えいした可能性ついて発表した。
これは10月4日に、同社システムへの第三者からの不正アクセスを確認し、調査を行った結果、一部のシステムに本来アクセスする権限を有しない第三者が他のユーザー情報を取得できる脆弱性が判明したというもの。
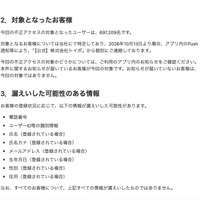
不正アクセスの対象となったのは697,209名のユーザーの登録情報(電話番号、ユーザーID等の識別情報、氏名(登録している場合)、氏名カナ(登録している場合)、メールアドレス(登録している場合)、生年月日(登録している場合)、性別(登録している場合)、住所(登録している場合))。
同社では10月13日から順次、同アプリ内のPush通知等で個別に連絡を行っている。
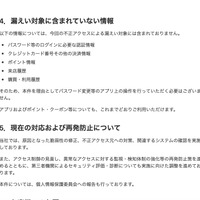
同社では、原因となった脆弱性の修正と不正アクセス元への対策、関連するシステムの確認を実施している。
同社では、アクセス制御の見直し、異常なアクセスに対する監視・検知体制の強化等の再発防止策を進めるとともに、第三者機関によるセキュリティ評価・診断についても実施に向けた調整を進めているとのこと。