株式会社Eストアーは10月16日、8月1日に公表した同社が運営するECサイト構築・運営支援サービス「ショップサーブ」への不正アクセスによる情報漏えいについて、最終報を発表した。
「ショップサーブ」では2026年5月21日から8月1日に、外部の第三者が同社サーバ上で不正なプログラムを実行し、購入者情報を外部へ送信したことで、購入者情報が漏えいしており、外部の専門機関によるフォレンジック調査も含め、必要な調査と確認を継続していた。
調査結果によると、2026年5月21日から8月1日までの期間に外部の第三者が、同社サーバ上で稼働するアプリケーションの脆弱性を悪用して不正なプログラムを実行し、データベースに格納された情報を外部に送信していたことが判明している。
同社では本件を認知した8月1日に、攻撃元からの通信を遮断しており、それ以降は攻撃が成立しておらず、バックドア等の不正なプログラムの設置も認められなかった。また、悪用された脆弱性の修正、影響範囲の点検、認証情報のリセット等の是正対応を実施している。
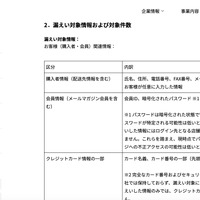
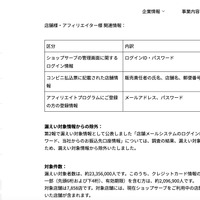
漏えい対象者数は約23,356,000人で、このうちクレジットカード情報の一部(カード名義、カード番号の一部(先頭6桁および下4桁)、有効期限)を含むのは約2,096,900人。対象店舗は7,858店で、対象店舗には現在ショップサーブを利用中の店舗および過去に利用していた店舗が含まれる。漏えい対象情報は下記の通り。
・顧客(購入者・会員)関連情報
購入者情報(配送先情報を含む):氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、その他顧客が任意に入力した情報
会員情報(メールマガジン会員を含む):会員ID、暗号化されたパスワード
クレジットカード情報の一部:カード名義、カード番号の一部(先頭6桁および下4桁)、有効期限
・店舗・アフィリエイター関連情報
ショップサーブの管理画面に関するログイン情報:ログインID・パスワード
コンビニ払込票に記載された店舗情報:販売責任者の氏名、店舗名、郵便番号、住所、電話番号、FAX番号
アフィリエイトプログラム登録者の登録情報:メールアドレス、パスワード
同社では、漏えいの対象となった顧客、店舗およびアフィリエイターへの個別の連絡を完了している。
同社では下記の再発防止策を実施しており、今後も引き続きセキュリティ体制の強化に努めるとのこと。
・悪用された脆弱性の修正および攻撃経路の遮断
・残存脅威の調査
・アプリケーションおよびサーバに対する脆弱性診断の実施と検出事項の是正
・管理画面等の認証の追加強化(二要素認証または二段階認証を含む)